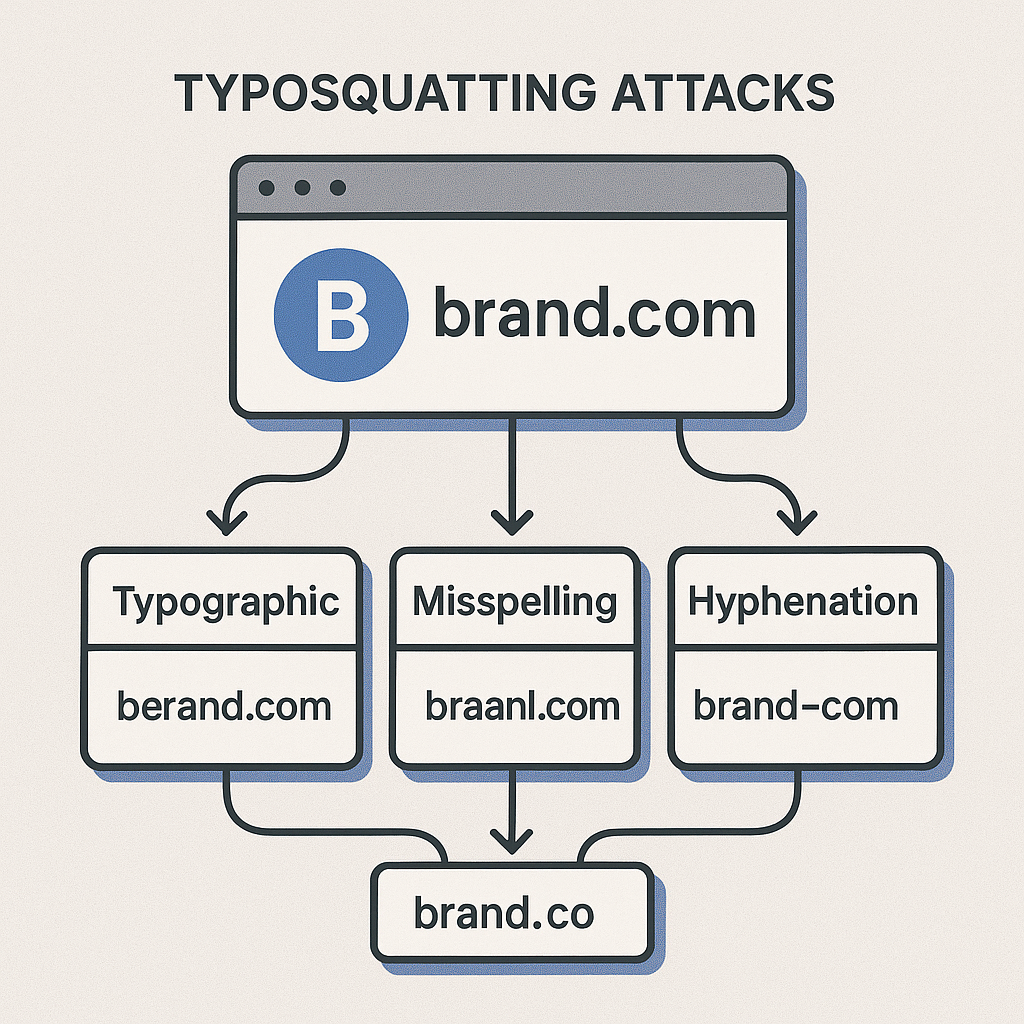
Você já viu isso acontecer. Um e-mail de phishing cuidadosamente elaborado chega à caixa de entrada de um funcionário. O link parece legítimo—quase. Ele aponta para microsft-support.net em vez de microsoft.com. O funcionário, ocupado e distraído, clica. Fim de jogo. No mundo da cibersegurança e da proteção de marca, o campo de batalha se expande em ritmo exponencial, e um dos vetores de ataque mais antigos e eficazes continua irritantemente potente: o typosquatting.
Não estamos falando aqui de exploits zero-day sofisticados e de nicho. Estamos falando do equivalente digital de um golpista vestindo um uniforme levemente errado. É um jogo de engano, que se aproveita do erro humano, do hábito e da própria velocidade dos negócios modernos. Para cada marca que constrói uma década de confiança, há uma dúzia de oportunistas prontos para registrar um domínio parecido e drenar essa confiança para fins maliciosos.
Este não é um problema exclusivo de gigantes como Apple ou Amazon. Qualquer organização com presença digital, de um banco regional a uma promissora startup SaaS, é um alvo. O prejuízo não é apenas financeiro: é uma erosão profunda da confiança do cliente, um pesadelo logístico para as equipes de suporte e um potencial desastre de compliance. Neste guia, vamos além do monitoramento passivo de sempre. Vamos fundo nas trincheiras da caça proativa a ameaças, usando uma das ferramentas mais poderosas e subutilizadas do nosso arsenal: uma lista completa e bruta de todos os domínios .NET registrados.
Índice
- 1. A ameaça oculta da falsificação de marca: entendendo o typosquatting
- 2. O desafio: por que você não consegue proteger aquilo que não enxerga
- 3. A solução proativa: monitoramento completo do namespace
- 4. Uma metodologia prática de detecção: automatizando sua caça
- 5. Além do typosquatting: ampliando sua inteligência de ameaças
- 6. Principais conclusões: da defesa reativa à defesa proativa
1. A ameaça oculta da falsificação de marca: entendendo o typosquatting
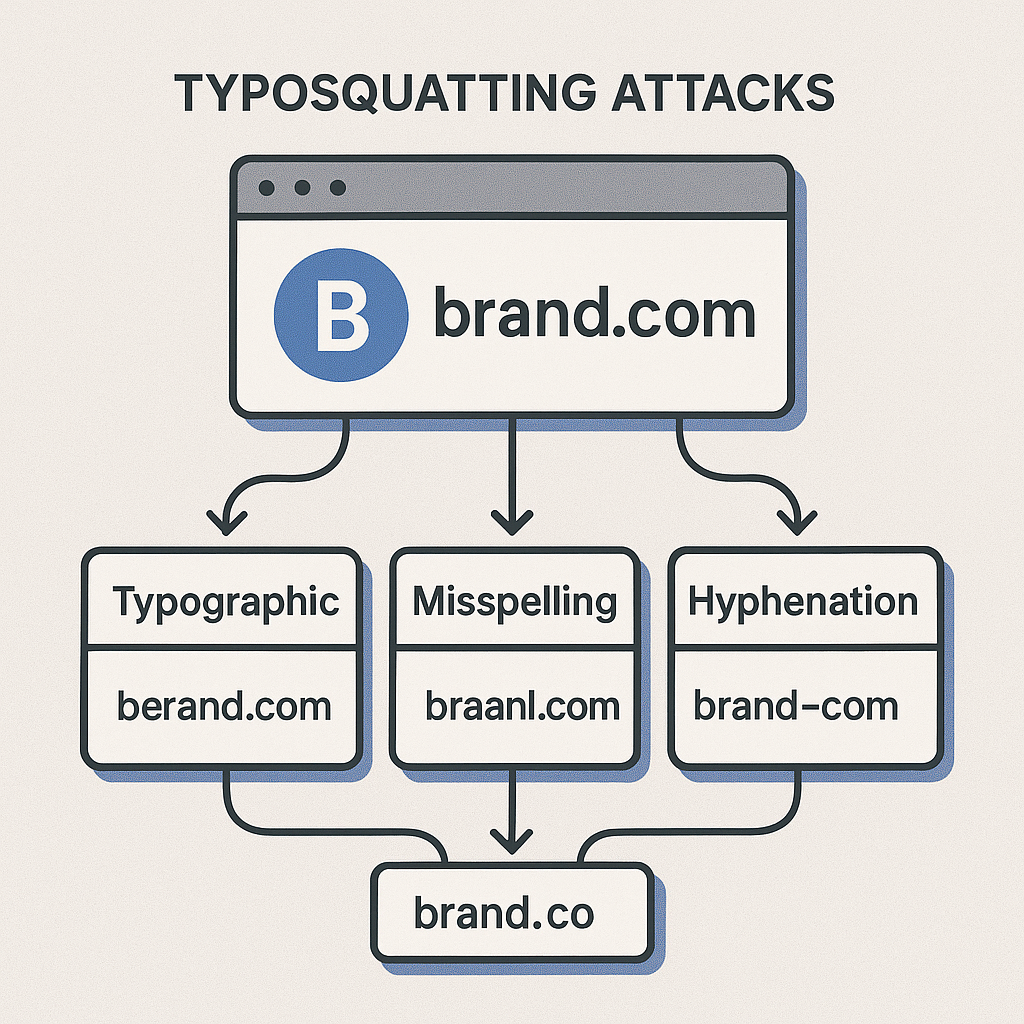
Em essência, o typosquatting, também conhecido como sequestro de URL, é uma forma de engenharia social que mira usuários que digitam uma URL incorretamente no navegador ou clicam em um link disfarçado. O atacante registra um nome de domínio que é uma pequena variação de um domínio popular e confiável. O objetivo é explorar erros de digitação comuns.
Pense na sua própria marca; digamos que seja `securefinance.net`. Um agente malicioso poderia registrar:
- Erros de digitação comuns: `securefinace.net` (sem o 'n')
- Omissão de caractere: `secureinance.net` (sem o 'f')
- Permutação de caracteres: `securefninace.net` ('n' e 'i' trocados)
- TLD diferente: `securefinance.org` (muitas vezes combinado com outras técnicas)
- Homóglifos: uso de caracteres visualmente idênticos, porém distintos (por exemplo, um 'a' cirílico no lugar de um 'a' latino). Essa técnica é particularmente insidiosa.
- Bitsquatting: uma técnica mais avançada em que o atacante registra um nome de domínio que difere em apenas um bit da representação binária do domínio alvo, na esperança de capturar usuários cujos computadores invertam um bit na memória.
Assim que assume o controle desse domínio parecido, as possibilidades de abuso são enormes:
- Campanhas de phishing: criar uma cópia pixel a pixel da sua página de login para coletar credenciais de usuários. É o caso de uso mais comum.
- Distribuição de malware: induzir usuários a baixar uma "atualização de software obrigatória" ou uma "correção de segurança" que, na verdade, é um ransomware ou um keylogger.
- Monetização com anúncios: montar um domínio "estacionado" cheio de anúncios, gerando receita com o tráfego desviado.
- Difamação da marca: criar um site para publicar informações falsas ou prejudiciais sobre sua marca, os chamados "gripe sites" ou sites de reclamação.
- Venda de produtos falsificados: se você é uma marca de e-commerce, eles podem montar uma loja fraudulenta.
A eficácia desses ataques está na sutileza. Um funcionário que recebe um e-mail de `[email protected]` (com um zero no lugar do 'o') pode não perceber a diferença em uma tela pequena de celular ou em um dia corrido. É aí que começa o dano à marca.
2. O desafio: por que você não consegue proteger aquilo que não enxerga
A ameaça, portanto, está clara. A próxima pergunta lógica de qualquer CISO ou gestor de marca é: "Como monitoramos isso?" É aqui que a maioria das organizações esbarra em um muro. Os métodos tradicionais costumam ser inadequados para a escala e a velocidade do cenário atual de registro de domínios.
- Google Alerts: você pode configurar alertas para o nome da sua marca, mas eles são notoriamente lentos. Um domínio malicioso pode ser registrado, usado em uma campanha de phishing e derrubado muito antes de aparecer em um Google Alert. É um indicador atrasado, não uma ferramenta proativa.
- Busca manual: você consegue imaginar designar um analista para pesquisar manualmente centenas de variações do nome da sua marca todos os dias? É uma tarefa impossível e desmoralizante, com falhas garantidas.
- Serviços comerciais de monitoramento de marca: podem ser eficazes, mas costumam vir com um preço salgado. Mais importante: em geral funcionam como uma "caixa-preta". Você recebe um relatório de possíveis infrações, mas não é dono dos dados subjacentes. Não pode rodar suas próprias análises personalizadas, integrá-los a outras fontes de inteligência de ameaças nem redirecionar a busca com base em um novo vetor de ataque que você identificou. Você fica limitado ao dashboard e à metodologia deles.
O problema fundamental de todas essas abordagens é que são reativas. Você fica esperando um sinal aparecer no radar. Quando ele aparece, o estrago já pode estar feito. Para realmente se antecipar à ameaça, é preciso mudar de perspectiva. É preciso enxergar o cenário inteiro—o mapa completo do namespace .NET—e caçar ameaças dentro dele de forma proativa.
"Segurança é um processo, não um produto. É um esforço contínuo e dinâmico de defesa, detecção e resposta."
A observação de Schneier é decisiva aqui. Comprar um serviço é comprar um produto. Construir uma capacidade é criar um processo. E, para construir uma capacidade robusta de proteção de marca, você precisa de dados fundacionais.
3. A solução proativa: monitoramento completo do namespace
Imagine tentar encontrar uma única pessoa procurada em uma cidade enorme sem um mapa. Você poderia vagar pelas ruas na esperança de dar sorte, ou poderia obter um mapa completo da cidade, sobrepor informações de inteligência e distribuir seus recursos de forma estratégica. Essa é a diferença entre monitoramento reativo e caça proativa a ameaças.
No nosso contexto, o "mapa da cidade" é uma lista completa e atualizada de cada domínio registrado em um determinado domínio de topo (TLD), como o .NET. Quando você tem a lista completa, a relação de forças muda por completo. Você deixa de esperar que as ameaças se anunciem: passa a varrer ativamente toda a população de domínios em busca de padrões suspeitos que combinem com a assinatura da sua marca.
Sua análise de segurança vale tanto quanto os dados que a sustentam. Para caçar ameaças em potencial em todo um TLD com eficácia, você precisa de um mapa completo do território. Uma base de dados completa do namespace .NET é o primeiro passo crítico. Ela fornece o conjunto de dados abrangente e sem filtros que viabiliza análises profundas e personalizadas, muito além do que buscadores públicos ou ferramentas básicas de monitoramento conseguem entregar.
Nós fornecemos uma lista atualizada com regularidade, curada especificamente para profissionais de segurança e gestores de marca, que serve como camada fundacional dessa estratégia proativa. Não é apenas uma lista: é um ativo estratégico.
Pronto para construir sua defesa proativa?
Adquira a base de dados completa e atualizada de domínios .NET e comece a caçar hoje mesmo.
Obter a lista completa de domínios .NET
Com esses dados em mãos, você não está mais na defesa. Você está no ataque.
4. Uma metodologia prática de detecção: automatizando sua caça
Ter os dados é o primeiro passo. O próximo é saber usá-los. Vamos percorrer uma metodologia simples, mas poderosa, usando Python, a linguagem de fato para análise de dados e scripts de cibersegurança. A abordagem é flexível, escalável e inteiramente sob seu controle.
4.1. Preparando o ambiente: Python e Pandas
Se você ainda não tem um ambiente Python configurado, aqui vai um guia rápido. Vamos usar a biblioteca `pandas`, uma ferramenta incrivelmente poderosa para lidar com grandes conjuntos de dados, como uma lista de domínios.
Passo 1: instalar o Python
Se você usa Linux ou macOS, provavelmente já tem o Python instalado. Para verificar, abra um terminal e digite `python3 --version`. Caso não tenha, ou se estiver no Windows, acesse o site oficial do Python.
➡️ Baixar o Python: https://www.python.org/downloads/
Durante a instalação no Windows, não esqueça de marcar a caixa "Add Python to PATH". Isso facilita a execução de scripts pela linha de comando.
Passo 2: instalar o Pandas
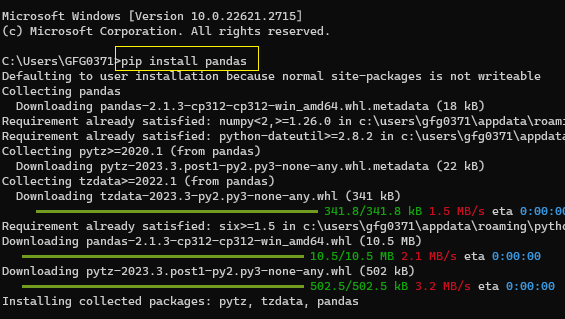
Com o Python instalado, use o gerenciador de pacotes `pip` para instalar a biblioteca pandas. Abra o terminal ou o Prompt de Comando e execute:
pip install pandas
Esse comando baixa e instala a biblioteca e suas dependências. É isso. Seu ambiente já está pronto para a análise.
4.2. O script principal: gerando e encontrando variações
Agora vem a parte divertida. Vamos escrever um script em Python que recebe o nome da sua marca, gera uma lista de possíveis variações de typosquatting e depois procura por essas variações na lista completa de domínios `.NET`.
Vamos supor que você adquiriu a lista de domínios `.NET` na Webtrackly e a salvou como um arquivo de texto simples chamado `net_domains.txt`, com um domínio por linha.
Aqui está o script completo. Vamos detalhar o que cada parte faz logo abaixo.
import pandas as pd
import time

def generate_variations(brand_name):
    """
    Generates a comprehensive set of potential typosquatting variations for a given brand name.
    """
    variations = set()
    n = len(brand_name)

    # 1. Omission (character removal)
    for i in range(n):
        variations.add(brand_name[:i] + brand_name[i+1:])

    # 2. Insertion (character addition)
    alphabet = 'abcdefghijklmnopqrstuvwxyz0123456789'
    for i in range(n + 1):
        for char in alphabet:
            variations.add(brand_name[:i] + char + brand_name[i:])

    # 3. Transposition (adjacent character swap)
    for i in range(n - 1):
        variations.add(brand_name[:i] + brand_name[i+1] + brand_name[i] + brand_name[i+2:])

    # 4. Substitution (character replacement)
    for i in range(n):
        for char in alphabet:
            if brand_name[i] != char:
                variations.add(brand_name[:i] + char + brand_name[i+1:])

    # 5. Homoglyph-like substitutions (common ones)
    homoglyphs = {'o': '0', 'l': '1', 'i': '1', 'e': '3', 'a': '4', 's': '5', 'g': '9'}
    for char_to_replace, replacement in homoglyphs.items():
        if char_to_replace in brand_name:
            variations.add(brand_name.replace(char_to_replace, replacement, 1))

    return variations

def main():
    # --- Configuration ---
    BRAND_NAME = "securefinance"  # Use the core part of your domain, without .net
    DOMAIN_LIST_FILE = "net_domains.txt"  # The full .NET domain list file
    OUTPUT_FILE = "potential_typosquatting_hits.csv"
    # -------------------

    print(f"[*] Starting typosquatting hunt for brand: '{BRAND_NAME}'")

    # Step 1: Generate all possible variations
    start_time = time.time()
    print("[*] Generating potential typosquatting variations...")
    potential_variations = generate_variations(BRAND_NAME)
    duration = time.time() - start_time
    print(f"[+] Generated {len(potential_variations)} unique variations in {duration:.2f} seconds.")

    # Step 2: Load the full .NET domain list into a pandas DataFrame
    start_time = time.time()
    print(f"[*] Loading full .NET domain list from '{DOMAIN_LIST_FILE}'...")
    try:
        # Assuming the file has no header and the first column contains domains
        df = pd.read_csv(DOMAIN_LIST_FILE, header=None, names=['domain'])
        # Strip the .net suffix to match against our brand name variations
        df['name'] = df['domain'].str.replace('.net', '', regex=False)
        duration = time.time() - start_time
        print(f"[+] Loaded {len(df)} domains in {duration:.2f} seconds.")
    except FileNotFoundError:
        print(f"[!] ERROR: Domain list file not found at '{DOMAIN_LIST_FILE}'. Please check the path.")
        return

    # Step 3: Find matches
    start_time = time.time()
    print("[*] Searching for matches in the domain list. This may take a moment...")

    # Convert the set of variations to a list for pandas isin() method
    variations_list = list(potential_variations)

    # Find all rows where the 'name' column is in our list of variations
    hits_df = df[df['name'].isin(variations_list)]

    duration = time.time() - start_time
    print(f"[+] Search complete. Found {len(hits_df)} potential hits in {duration:.2f} seconds.")

    # Step 4: Save the results
    if not hits_df.empty:
        hits_df.to_csv(OUTPUT_FILE, index=False)
        print(f"[+] Results saved to '{OUTPUT_FILE}'. Please review this file for potential threats.")
    else:
        print("[*] No direct typosquatting matches found based on the generated variations. Your brand appears clear for now.")

if __name__ == "__main__":
    main()
Detalhando o script:
generate_variations(brand_name): é o motor da nossa detecção. Ele recebe o núcleo do nome da sua marca (por exemplo, "securefinance") e cria sistematicamente um grande conjunto de erros de digitação possíveis, adicionando, removendo, trocando e substituindo caracteres. Usa um `set` para lidar automaticamente com variações duplicadas.- Configuração: no topo da função `main()`, você define com facilidade o nome da sua marca e o nome do arquivo da lista de domínios.
- Carregamento dos dados: o script usa `pandas.read_csv` para carregar em memória, de forma eficiente, os milhões de domínios da sua lista `.NET`. Em seguida, remove o sufixo `.net` de cada domínio para que possamos compará-lo diretamente com as variações geradas.
- Busca de correspondências: esta é a parte mais importante. Usamos o poderoso método `isin()` do pandas. Ele confronta cada nome de domínio da lista com o nosso enorme conjunto de variações geradas. É extremamente rápido e otimizado, muito mais eficiente do que percorrer a lista manualmente.
- Gravação dos resultados: havendo correspondências, elas são salvas em um arquivo CSV limpo (`potential_typosquatting_hits.csv`) para você revisar.
4.3. Executando a análise e interpretando os resultados
Para executar o script:
- Salve o código acima em um arquivo, por exemplo, `hunt.py`.
- Coloque-o no mesmo diretório do seu arquivo `net_domains.txt`.
- Abra o terminal ou o Prompt de Comando, navegue até esse diretório e execute o comando: `python hunt.py`
O script vai imprimir o progresso. Ao terminar, você terá um arquivo CSV. Esse arquivo é o seu primeiro relatório de inteligência: uma lista de domínios registrados no namespace .NET que são variações tipográficas da sua marca. Nem todo resultado será malicioso. Alguns podem ter sido registrados legitimamente por outras entidades, sem qualquer intenção maliciosa. Mas cada domínio dessa lista merece investigação.
Seus próximos passos como analista seriam:
- Fazer consultas DNS: esses domínios têm registros A ou MX ativos? Um registro MX ativo é um forte indício de campanha de phishing em preparação.
- Verificar se há sites no ar: use uma ferramenta como o `eyewitness` ou simplesmente visite os sites (em um ambiente seguro e isolado!) para ver que conteúdo está hospedado.
- Analisar os dados WHOIS: embora costumem estar ocultos, os dados WHOIS às vezes revelam informações sobre o registrante.
Esse script simples, alimentado por uma lista completa de domínios, acaba de transformar sua postura defensiva de passiva em ativa.
5. Além do typosquatting: ampliando sua inteligência de ameaças
Uma lista completa de domínios .NET não serve para uma coisa só. Caçar erros de digitação diretos é um primeiro passo poderoso, mas o conjunto de dados pode ser aproveitado em atividades muito mais amplas de inteligência de ameaças e proteção de marca.
5.1. Combosquatting e keyword squatting
O combosquatting é, sem dúvida, mais comum e mais perigoso que o typosquatting. Em vez de alterar o nome da sua marca, o atacante o combina com palavras que sugerem confiança ou urgência. Para uma marca como `securefinance`, ficaria assim:
- `securefinance-login.net`
- `support-securefinance.net`
- `securefinance-portal.net`
- `securefinancesecure.net`
Você pode adaptar facilmente o script em Python para procurar esses padrões. Em vez de gerar variações, monte uma lista de palavras-chave suspeitas (`login`, `support`, `portal`, `secure`, `account`, `verify`) e busque na lista de domínios qualquer domínio que contenha ao mesmo tempo o nome da sua marca e uma dessas palavras.
5.2. Brandjacking e sites de reclamação
Aqui a ideia é monitorar domínios que usam o nome da sua marca para hospedar conteúdo negativo. Um domínio como `securefinancesucks.net` pode parecer infantil, mas é capaz de ranquear nos buscadores e causar dano reputacional significativo. Com a lista completa, você pode buscar o nome da sua marca combinado com palavras negativas (`sucks`, `scam`, `fraud`, `boycott`) e identificar esses sites no exato momento em que forem registrados, permitindo que sua equipe jurídica ou de PR aja rapidamente.
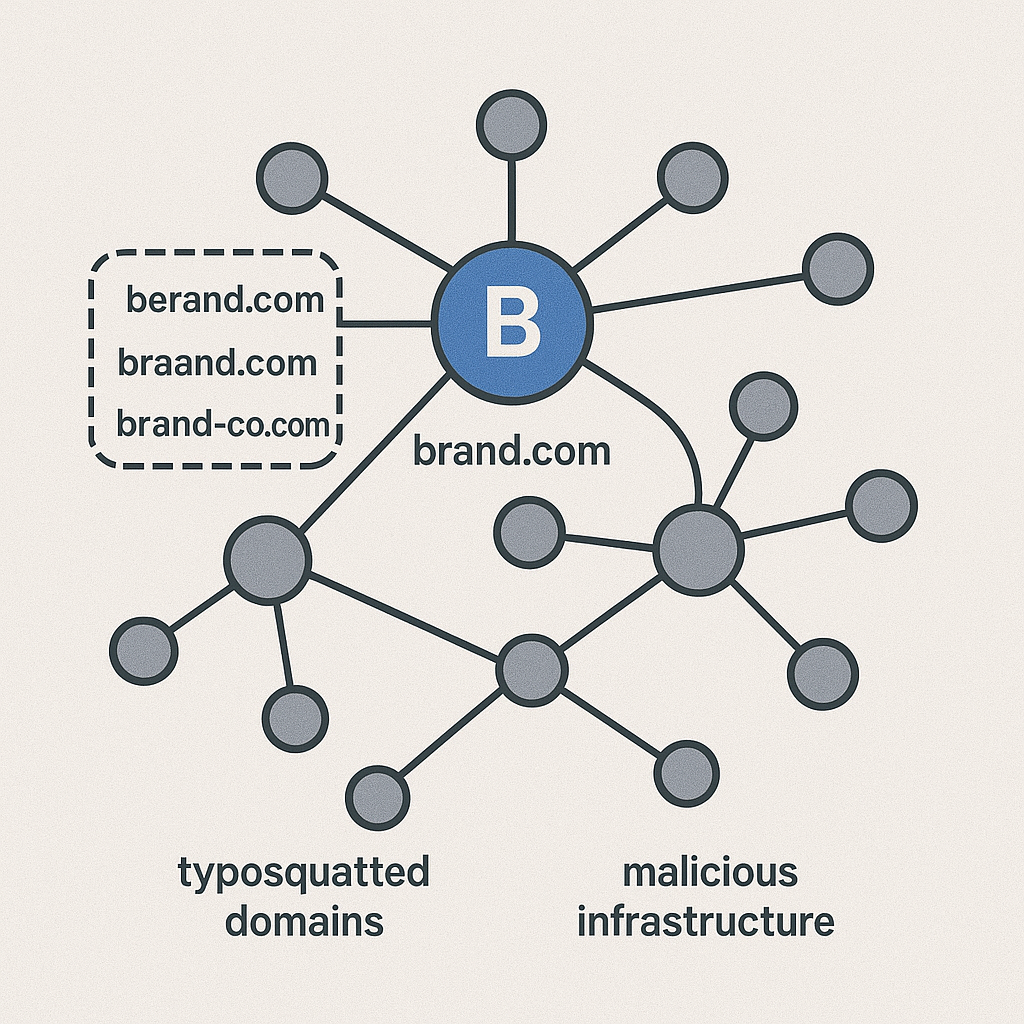
5.3. Descobrindo infraestrutura maliciosa e servidores C2
Este é um caso de uso mais avançado, voltado a equipes de cibersegurança. Muitas famílias de malware usam algoritmos de geração de domínios (DGAs) para criar um grande número de domínios para seus servidores de comando e controle (C2). Esses algoritmos costumam produzir domínios de aparência aleatória (por exemplo, `asdfhjkweury.net`).
Com uma lista completa de todos os domínios `.NET` registrados, pesquisadores de segurança podem:
- Caçar padrões de DGA: rodar análises na lista de domínios para encontrar grupos de domínios com alta entropia (aleatoriedade) registrados mais ou menos na mesma época.
- - Correlacionar com ameaças conhecidas: se a comunidade de segurança identificar um padrão específico de DGA, você pode varrer instantaneamente sua lista completa de .NET para ver quantos domínios correspondem a esse padrão, mapeando na prática um pedaço da infraestrutura de uma botnet.
Esse nível de análise é simplesmente impossível sem os dados completos e brutos.
6. Principais conclusões: da defesa reativa à defesa proativa
Ao longo deste guia, saímos do entendimento básico da ameaça do typosquatting para a construção de uma capacidade técnica concreta de combatê-la. O percurso deixou algumas lições centrais:
- Defesa passiva não basta. Esperar por alertas ou depender de serviços caixa-preta significa estar sempre um passo atrás dos atacantes. O cenário atual de ameaças exige uma abordagem proativa e guiada por inteligência.
- Dados fundacionais são um ativo estratégico. Ter a lista completa dos domínios de um TLD, como o namespace `.NET`, equivale a ter um mapa em alta resolução de todo o campo de batalha. É a base factual sobre a qual todas as demais análises se apoiam.
- Ferramentas simples podem ser incrivelmente poderosas. Com um conjunto de dados fundacional e um script Python simples, qualquer organização consegue construir uma capacidade sofisticada de caça a ameaças, ajustada à sua marca e ao seu perfil de risco.
- O valor vai muito além de um único caso de uso. O mesmo conjunto de dados usado para encontrar typosquatters serve para revelar brandjacking, combosquatting e até elementos de campanhas globais de malware, gerando um retorno enorme para seus programas de segurança e de proteção de marca.
Você não precisa mais ficar imaginando o que existe por aí. Ao adquirir a lista completa de domínios `.NET` e aplicar as metodologias que discutimos, você pode buscar, identificar e neutralizar ativamente as ameaças antes que elas atinjam seus clientes, sua reputação e seu resultado financeiro. Assim, sua defesa deixa de ser uma correria reativa e vira uma caça proativa.