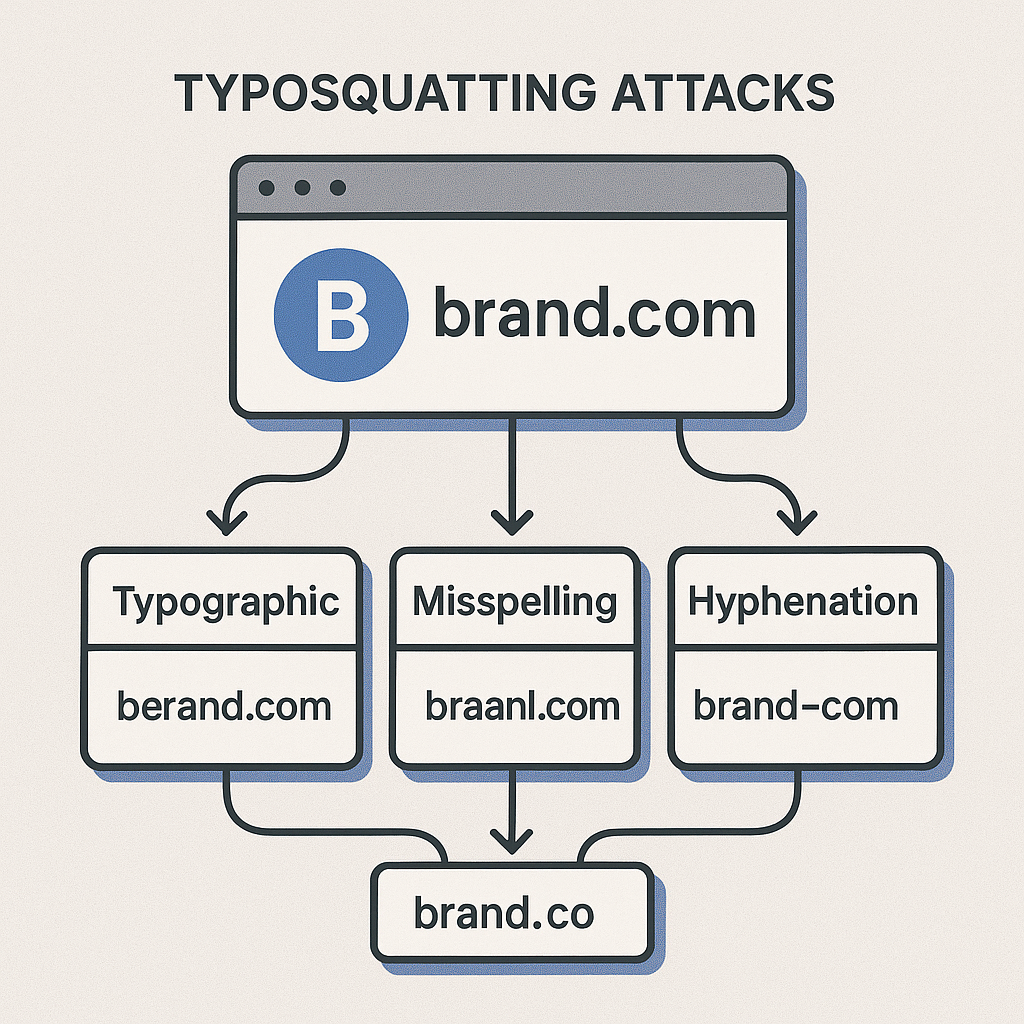
Sie kennen das Szenario. Eine sorgfältig gestaltete Phishing-Mail landet im Postfach eines Mitarbeiters. Der Link sieht legitim aus — fast. Er verweist auf microsft-support.net statt auf microsoft.com. Der Mitarbeiter ist im Stress, abgelenkt, klickt. Game over. In der Cybersicherheit und im Markenschutz wächst das Schlachtfeld exponentiell, und einer der ältesten und wirksamsten Angriffsvektoren bleibt ärgerlich schlagkräftig: Typosquatting.
Wir sprechen hier nicht von exotischen, hochentwickelten Zero-Day-Exploits. Wir sprechen vom digitalen Äquivalent eines Trickbetrügers in einer leicht abweichenden Uniform. Es ist ein Täuschungsspiel, das menschliche Fehler, Gewohnheiten und das schiere Tempo des modernen Geschäftsalltags ausnutzt. Auf jede Marke, die sich über ein Jahrzehnt Vertrauen aufbaut, kommen ein Dutzend Opportunisten, die eine täuschend ähnliche Domain registrieren, um genau dieses Vertrauen für ihre Zwecke abzuschöpfen.
Das ist nicht nur ein Problem von Giganten wie Apple oder Amazon. Jede Organisation mit digitaler Präsenz ist ein Ziel — von der Regionalbank bis zum vielversprechenden SaaS-Start-up. Der Schaden ist nicht nur finanzieller Natur: Es geht um massiven Vertrauensverlust bei Kunden, um einen logistischen Albtraum für Support-Teams und um ein potenzielles Compliance-Desaster. In diesem Leitfaden gehen wir über das übliche passive Monitoring hinaus. Wir steigen tief in die Praxis der proaktiven Bedrohungsjagd ein — mit einem der mächtigsten und zugleich am wenigsten genutzten Werkzeuge in unserem Arsenal: einer vollständigen Rohliste aller registrierten .NET-Domains.
Inhaltsverzeichnis
- 1. Die verborgene Gefahr des Markenmissbrauchs: Typosquatting verstehen
- 2. Die Herausforderung: Warum Sie nicht schützen können, was Sie nicht sehen
- 3. Die proaktive Lösung: Lückenloses Namespace-Monitoring
- 4. Eine praxistaugliche Methodik zur Erkennung: Ihre Jagd als Skript
- 5. Mehr als Typosquatting: Threat Intelligence ausbauen
- 6. Die wichtigsten Erkenntnisse: von der reaktiven zur proaktiven Verteidigung
1. Die verborgene Gefahr des Markenmissbrauchs: Typosquatting verstehen
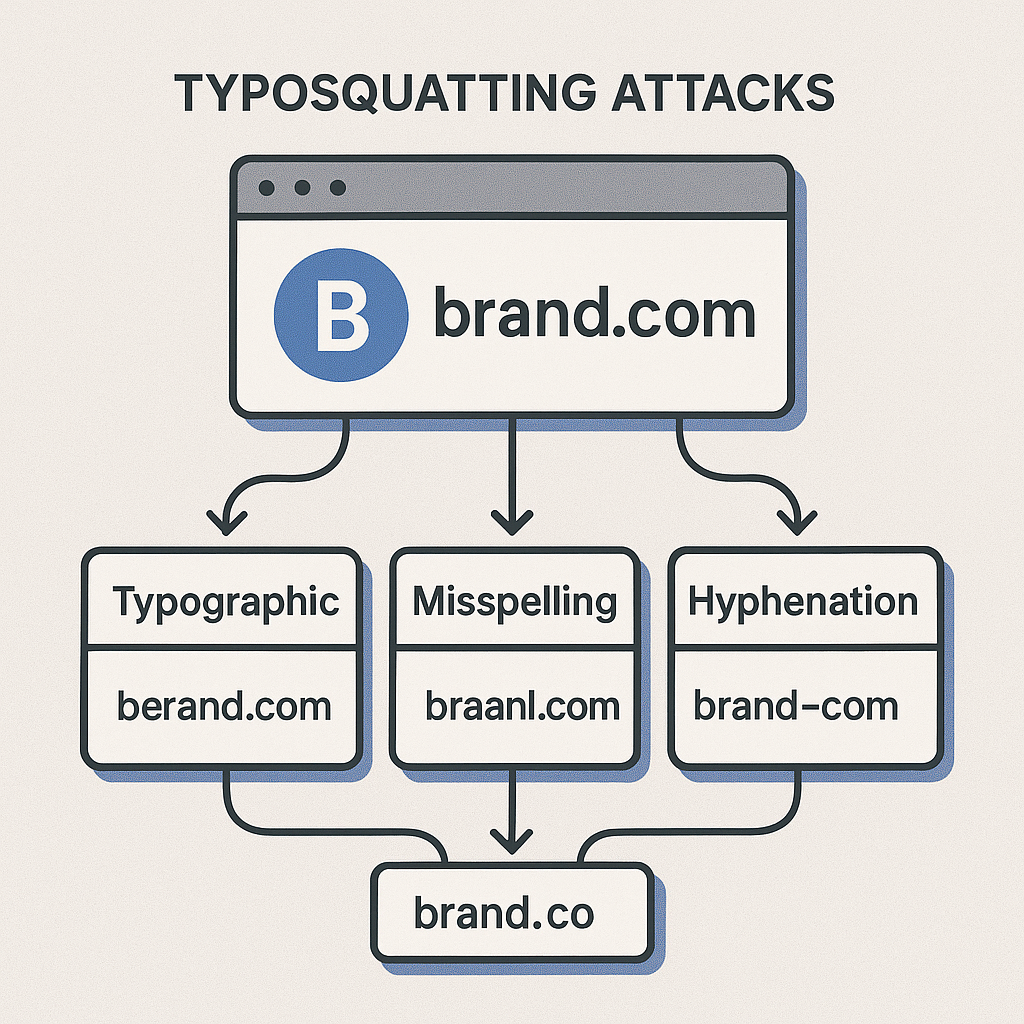
Im Kern ist Typosquatting — auch URL-Hijacking genannt — eine Form des Social Engineering, die auf Nutzer abzielt, die eine URL falsch in den Browser tippen oder einen getarnten Link anklicken. Der Angreifer registriert einen Domainnamen, der eine minimale Abwandlung einer bekannten, vertrauenswürdigen Domain darstellt. Ziel ist es, verbreitete Tippfehler auszunutzen.
Nehmen wir Ihre eigene Marke, sagen wir `securefinance.net`. Ein Angreifer könnte Folgendes registrieren:
- Häufige Schreibfehler: `securefinace.net` (fehlendes 'n')
- Ausgelassene Zeichen: `secureinance.net` (fehlendes 'f')
- Vertauschte Zeichen: `securefninace.net` ('n' und 'i' getauscht)
- Andere TLD: `securefinance.org` (häufig mit weiteren Techniken kombiniert)
- Homoglyphen: Zeichen, die identisch aussehen, aber verschieden sind (z. B. ein kyrillisches 'a' statt eines lateinischen 'a'). Besonders heimtückisch.
- Bitsquatting: Eine fortgeschrittene Technik, bei der ein Angreifer eine Domain registriert, die sich in der Binärdarstellung der Zieldomain um genau ein Bit unterscheidet — in der Hoffnung, Nutzer abzufangen, bei deren Rechnern ein Bit im Speicher kippt.
Sobald eine solche täuschend ähnliche Domain in ihrer Hand ist, sind die Missbrauchsmöglichkeiten enorm:
- Phishing-Kampagnen: Eine pixelgenaue Kopie Ihrer Login-Seite, um Zugangsdaten abzugreifen. Der mit Abstand häufigste Anwendungsfall.
- Malware-Verbreitung: Nutzer werden zum Download eines „erforderlichen Software-Updates“ oder „Sicherheitspatches“ aufgefordert, hinter dem tatsächlich Ransomware oder ein Keylogger steckt.
- Monetarisierung über Werbung: Eine „geparkte“ Domain voller Anzeigen, die aus dem fehlgeleiteten Traffic Erlöse erzeugt.
- Rufschädigung: Eine Website, auf der falsche oder schädliche Informationen über Ihre Marke veröffentlicht werden — die sogenannten „Gripe Sites“.
- Verkauf von Produktfälschungen: Bei E-Commerce-Marken lässt sich damit ein betrügerischer Shop aufziehen.
Die Wirksamkeit dieser Angriffe liegt in ihrer Unauffälligkeit. Ein Mitarbeiter, der eine Mail von `[email protected]` erhält (mit einer Null statt einem 'o'), bemerkt den Unterschied auf einem kleinen Mobildisplay oder an einem hektischen Arbeitstag womöglich nicht. Genau hier beginnt der Markenschaden.
2. Die Herausforderung: Warum Sie nicht schützen können, was Sie nicht sehen
Die Bedrohungslage ist also klar. Die logische Anschlussfrage jedes CISO oder Brand Managers lautet: „Wie überwachen wir das?“ Und genau hier stößt die Mehrheit der Organisationen an eine Wand. Klassische Methoden sind dem Umfang und dem Tempo der heutigen Domainregistrierungen schlicht nicht gewachsen.
- Google Alerts: Sie können Benachrichtigungen für Ihren Markennamen einrichten, doch die sind notorisch träge. Eine bösartige Domain kann registriert, für eine Phishing-Kampagne genutzt und wieder abgeschaltet sein, lange bevor sie überhaupt in einem Google Alert auftaucht. Das ist ein nachlaufender Indikator, kein proaktives Werkzeug.
- Manuelle Suche: Stellen Sie sich vor, ein Analyst soll täglich Hunderte Varianten Ihres Markennamens von Hand durchsuchen. Eine unmögliche, zermürbende Aufgabe, bei der garantiert Dinge durchrutschen.
- Kommerzielle Brand-Monitoring-Dienste: Diese Dienste können wirksam sein, haben aber häufig ihren Preis. Vor allem aber arbeiten sie oft als „Black Box“. Sie erhalten einen Bericht über mögliche Verstöße, besitzen die zugrunde liegenden Daten aber nicht. Sie können keine eigenen Analysen fahren, die Daten nicht mit anderen Threat-Intelligence-Feeds verknüpfen und Ihre Suche nicht auf einen neu erkannten Angriffsvektor ausrichten. Sie sind an deren Dashboard und deren Methodik gebunden.
Das Grundproblem all dieser Ansätze: Sie sind reaktiv. Sie warten darauf, dass ein Signal auf Ihrem Radar erscheint. Bis dahin ist der Schaden womöglich längst entstanden. Wer der Bedrohung wirklich voraus sein will, muss die Perspektive wechseln. Sie müssen die gesamte Landschaft sehen — die vollständige Karte des .NET-Namespace — und aktiv darin nach Bedrohungen jagen.
„Sicherheit ist ein Prozess, kein Produkt. Sie ist eine fortlaufende, dynamische Anstrengung aus Verteidigung, Erkennung und Reaktion.“
Schneiers Punkt ist hier entscheidend. Wer einen Dienst kauft, kauft ein Produkt. Wer eine Fähigkeit aufbaut, schafft einen Prozess. Für einen belastbaren Markenschutz brauchen Sie die Rohdaten als Fundament.
3. Die proaktive Lösung: Lückenloses Namespace-Monitoring
Stellen Sie sich vor, Sie sollen eine gesuchte Person in einer Millionenstadt finden — ohne Stadtplan. Sie könnten durch die Straßen streifen und auf Glück hoffen. Oder Sie besorgen sich den vollständigen Stadtplan, legen Ihre Erkenntnisse darüber und setzen Ihre Ressourcen gezielt ein. Genau das ist der Unterschied zwischen reaktivem Monitoring und proaktiver Bedrohungsjagd.
In unserem Kontext ist der „Stadtplan“ eine vollständige, aktuelle Liste sämtlicher registrierter Domains innerhalb einer bestimmten Top-Level-Domain (TLD) — etwa .NET. Wer diese vollständige Liste besitzt, dreht das Kräfteverhältnis um. Sie warten nicht mehr darauf, dass sich Bedrohungen von selbst zeigen. Sie durchsuchen aktiv den gesamten Domainbestand nach verdächtigen Mustern, die auf Ihre Marke passen.
Ihre Sicherheitsanalyse ist immer nur so gut wie Ihre Daten. Um eine komplette TLD wirksam nach potenziellen Bedrohungen zu durchsuchen, brauchen Sie eine vollständige Karte des Terrains. Eine komplette Datenbank des .NET-Namespace ist der entscheidende erste Schritt. Sie liefert den ungefilterten, lückenlosen Datensatz, der tiefe, maßgeschneiderte Analysen weit jenseits dessen ermöglicht, was öffentliche Suchmaschinen oder einfache Monitoring-Tools leisten.
Wir stellen eine regelmäßig aktualisierte Liste bereit, die speziell für Sicherheitsverantwortliche und Brand Manager aufbereitet ist und als Fundament für diese proaktive Strategie dient. Das ist nicht einfach eine Liste — das ist ein strategisches Asset.
Bereit für eine proaktive Verteidigung?
Sichern Sie sich die vollständige, aktuelle .NET-Domaindatenbank und starten Sie noch heute mit der Jagd.
Komplette .NET-Domainliste sichern
Mit diesen Daten in der Hand spielen Sie nicht länger in der Verteidigung. Sie greifen an.
4. Eine praxistaugliche Methodik zur Erkennung: Ihre Jagd als Skript
Die Daten zu besitzen ist der erste Schritt. Der nächste ist, sie zu nutzen. Wir gehen eine einfache, aber wirkungsvolle Methodik mit Python durch — der De-facto-Sprache für Datenanalyse und Security-Skripting. Der Ansatz ist flexibel, skalierbar und liegt vollständig in Ihrer Hand.
4.1. Umgebung einrichten: Python und Pandas
Falls Sie noch keine Python-Umgebung eingerichtet haben, hier eine kurze Anleitung. Wir nutzen die Bibliothek `pandas`, ein äußerst leistungsfähiges Werkzeug für große Datensätze wie eine Domainliste.
Schritt 1: Python installieren
Unter Linux oder macOS ist Python höchstwahrscheinlich bereits installiert. Prüfen können Sie das, indem Sie ein Terminal öffnen und `python3 --version` eingeben. Falls nicht — oder falls Sie unter Windows arbeiten — besuchen Sie die offizielle Python-Website.
➡️ Python herunterladen: https://www.python.org/downloads/
Achten Sie bei der Installation unter Windows darauf, das Kästchen „Add Python to PATH“ zu aktivieren. Das erleichtert das Ausführen von Skripten über die Kommandozeile erheblich.
Schritt 2: Pandas installieren
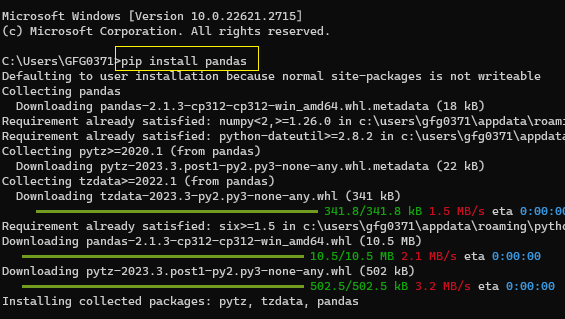
Ist Python installiert, können Sie die Bibliothek pandas über den Paketmanager `pip` einrichten. Öffnen Sie Ihr Terminal bzw. die Eingabeaufforderung und führen Sie aus:
pip install pandas
Dieser Befehl lädt die Bibliothek samt Abhängigkeiten herunter und installiert sie. Das war's. Ihre Umgebung ist bereit für die Analyse.
4.2. Das Kernskript: Varianten erzeugen und finden
Jetzt zum spannenden Teil. Wir schreiben ein Python-Skript, das Ihren Markennamen entgegennimmt, daraus eine Liste möglicher Typosquatting-Varianten erzeugt und diese Varianten anschließend in der vollständigen `.NET`-Domainliste sucht.
Gehen wir davon aus, dass Sie die `.NET`-Domainliste bei Webtrackly bezogen und als einfache Textdatei namens `net_domains.txt` gespeichert haben — eine Domain pro Zeile.
Hier ist das vollständige Skript. Die einzelnen Bestandteile erläutern wir im Anschluss.
import pandas as pd
import time

def generate_variations(brand_name):
    """
    Generates a comprehensive set of potential typosquatting variations for a given brand name.
    """
    variations = set()
    n = len(brand_name)

    # 1. Omission (character removal)
    for i in range(n):
        variations.add(brand_name[:i] + brand_name[i+1:])

    # 2. Insertion (character addition)
    alphabet = 'abcdefghijklmnopqrstuvwxyz0123456789'
    for i in range(n + 1):
        for char in alphabet:
            variations.add(brand_name[:i] + char + brand_name[i:])

    # 3. Transposition (adjacent character swap)
    for i in range(n - 1):
        variations.add(brand_name[:i] + brand_name[i+1] + brand_name[i] + brand_name[i+2:])

    # 4. Substitution (character replacement)
    for i in range(n):
        for char in alphabet:
            if brand_name[i] != char:
                variations.add(brand_name[:i] + char + brand_name[i+1:])

    # 5. Homoglyph-like substitutions (common ones)
    homoglyphs = {'o': '0', 'l': '1', 'i': '1', 'e': '3', 'a': '4', 's': '5', 'g': '9'}
    for char_to_replace, replacement in homoglyphs.items():
        if char_to_replace in brand_name:
            variations.add(brand_name.replace(char_to_replace, replacement, 1))

    return variations

def main():
    # --- Configuration ---
    BRAND_NAME = "securefinance"  # Use the core part of your domain, without .net
    DOMAIN_LIST_FILE = "net_domains.txt"  # The full .NET domain list file
    OUTPUT_FILE = "potential_typosquatting_hits.csv"
    # -------------------

    print(f"[*] Starting typosquatting hunt for brand: '{BRAND_NAME}'")

    # Step 1: Generate all possible variations
    start_time = time.time()
    print("[*] Generating potential typosquatting variations...")
    potential_variations = generate_variations(BRAND_NAME)
    duration = time.time() - start_time
    print(f"[+] Generated {len(potential_variations)} unique variations in {duration:.2f} seconds.")

    # Step 2: Load the full .NET domain list into a pandas DataFrame
    start_time = time.time()
    print(f"[*] Loading full .NET domain list from '{DOMAIN_LIST_FILE}'...")
    try:
        # Assuming the file has no header and the first column contains domains
        df = pd.read_csv(DOMAIN_LIST_FILE, header=None, names=['domain'])
        # Strip the .net suffix to match against our brand name variations
        df['name'] = df['domain'].str.replace('.net', '', regex=False)
        duration = time.time() - start_time
        print(f"[+] Loaded {len(df)} domains in {duration:.2f} seconds.")
    except FileNotFoundError:
        print(f"[!] ERROR: Domain list file not found at '{DOMAIN_LIST_FILE}'. Please check the path.")
        return

    # Step 3: Find matches
    start_time = time.time()
    print("[*] Searching for matches in the domain list. This may take a moment...")

    # Convert the set of variations to a list for pandas isin() method
    variations_list = list(potential_variations)

    # Find all rows where the 'name' column is in our list of variations
    hits_df = df[df['name'].isin(variations_list)]

    duration = time.time() - start_time
    print(f"[+] Search complete. Found {len(hits_df)} potential hits in {duration:.2f} seconds.")

    # Step 4: Save the results
    if not hits_df.empty:
        hits_df.to_csv(OUTPUT_FILE, index=False)
        print(f"[+] Results saved to '{OUTPUT_FILE}'. Please review this file for potential threats.")
    else:
        print("[*] No direct typosquatting matches found based on the generated variations. Your brand appears clear for now.")

if __name__ == "__main__":
    main()
Das Skript im Detail:
generate_variations(brand_name): Das ist der Motor unserer Erkennung. Die Funktion nimmt Ihren Kernmarkennamen entgegen (z. B. „securefinance“) und erzeugt systematisch eine große Menge möglicher Tippfehler, indem sie Zeichen hinzufügt, entfernt, vertauscht und ersetzt. Ein `set` sorgt dafür, dass Dubletten automatisch wegfallen.- Konfiguration: Ganz oben in der Funktion `main()` legen Sie bequem Ihren Markennamen und den Dateinamen Ihrer Domainliste fest.
- Daten laden: Das Skript lädt die Millionen Domains aus Ihrer `.NET`-Liste per `pandas.read_csv` speichereffizient ein. Anschließend entfernt es die Endung `.net` von jeder Domain, damit sie sich direkt mit den erzeugten Markenvarianten vergleichen lässt.
- Treffer finden: Der entscheidende Teil. Wir nutzen die leistungsstarke Methode `isin()` aus pandas. Sie prüft jeden einzelnen Domainnamen der Liste gegen unsere riesige Menge erzeugter Varianten — rasend schnell und optimiert, um ein Vielfaches effizienter als eine manuelle Schleife.
- Ergebnisse speichern: Werden Treffer gefunden, landen sie in einer sauberen CSV-Datei (`potential_typosquatting_hits.csv`), die Sie anschließend prüfen können.
4.3. Analyse ausführen und Ergebnisse interpretieren
So starten Sie das Skript:
- Speichern Sie den obigen Code als Datei, beispielsweise `hunt.py`.
- Legen Sie sie in dasselbe Verzeichnis wie Ihre Datei `net_domains.txt`.
- Öffnen Sie Terminal oder Eingabeaufforderung, wechseln Sie in dieses Verzeichnis und führen Sie aus: `python hunt.py`
Das Skript protokolliert seinen Fortschritt. Am Ende halten Sie eine CSV-Datei in Händen. Diese Datei ist Ihr erster Lagebericht: eine Liste von Domains im .NET-Namespace, die typografische Varianten Ihrer Marke sind. Nicht jeder Treffer ist bösartig. Manche wurden von anderen Unternehmen völlig legitim und ohne böse Absicht registriert. Aber jede einzelne Domain auf dieser Liste verdient eine Prüfung.
Als Nächstes würden Sie als Analyst:
- DNS-Abfragen durchführen: Haben diese Domains aktive A- oder MX-Einträge? Ein aktiver MX-Eintrag ist ein starkes Indiz für eine geplante Phishing-Kampagne.
- Auf aktive Websites prüfen: Nutzen Sie ein Tool wie `eyewitness` oder rufen Sie die Seiten schlicht auf (in einer sicheren, abgeschotteten Umgebung!), um zu sehen, welche Inhalte dort liegen.
- WHOIS-Daten sichten: Auch wenn diese häufig geschwärzt sind, können WHOIS-Daten mitunter Hinweise auf den Inhaber liefern.
Dieses schlichte Skript hat Ihre Verteidigungshaltung — gestützt auf eine vollständige Domainliste — soeben von passiv auf aktiv umgestellt.
5. Mehr als Typosquatting: Threat Intelligence ausbauen
Eine vollständige .NET-Domainliste taugt für weit mehr als eine einzige Disziplin. Die Jagd auf direkte Tippfehler ist ein wirkungsvoller erster Schritt, doch der Datensatz lässt sich für deutlich breitere Threat-Intelligence- und Markenschutzaufgaben nutzen.
5.1. Combosquatting und Keyword-Squatting
Combosquatting ist wohl noch verbreiteter und gefährlicher als Typosquatting. Statt Ihren Markennamen abzuwandeln, kombiniert der Angreifer ihn mit Begriffen, die Vertrauen oder Dringlichkeit suggerieren. Für eine Marke wie `securefinance` könnte das so aussehen:
- `securefinance-login.net`
- `support-securefinance.net`
- `securefinance-portal.net`
- `securefinancesecure.net`
Das Python-Skript lässt sich problemlos auf diese Muster anpassen. Statt Varianten zu erzeugen, legen Sie eine Liste verdächtiger Keywords an (`login`, `support`, `portal`, `secure`, `account`, `verify`) und durchsuchen die Domainliste nach allen Domains, die sowohl Ihren Markennamen als auch eines dieser Keywords enthalten.
5.2. Brandjacking und Gripe Sites
Hier geht es darum, Domains aufzuspüren, die Ihren Markennamen für negative Inhalte nutzen. Eine Domain wie `securefinancesucks.net` mag kindisch wirken, kann aber in Suchmaschinen ranken und erheblichen Reputationsschaden anrichten. Mit der vollständigen Liste durchsuchen Sie Ihren Markennamen in Kombination mit negativen Begriffen (`sucks`, `scam`, `fraud`, `boycott`) und erkennen solche Seiten bereits im Moment der Registrierung — so kann Ihre Rechts- oder PR-Abteilung schnell reagieren.
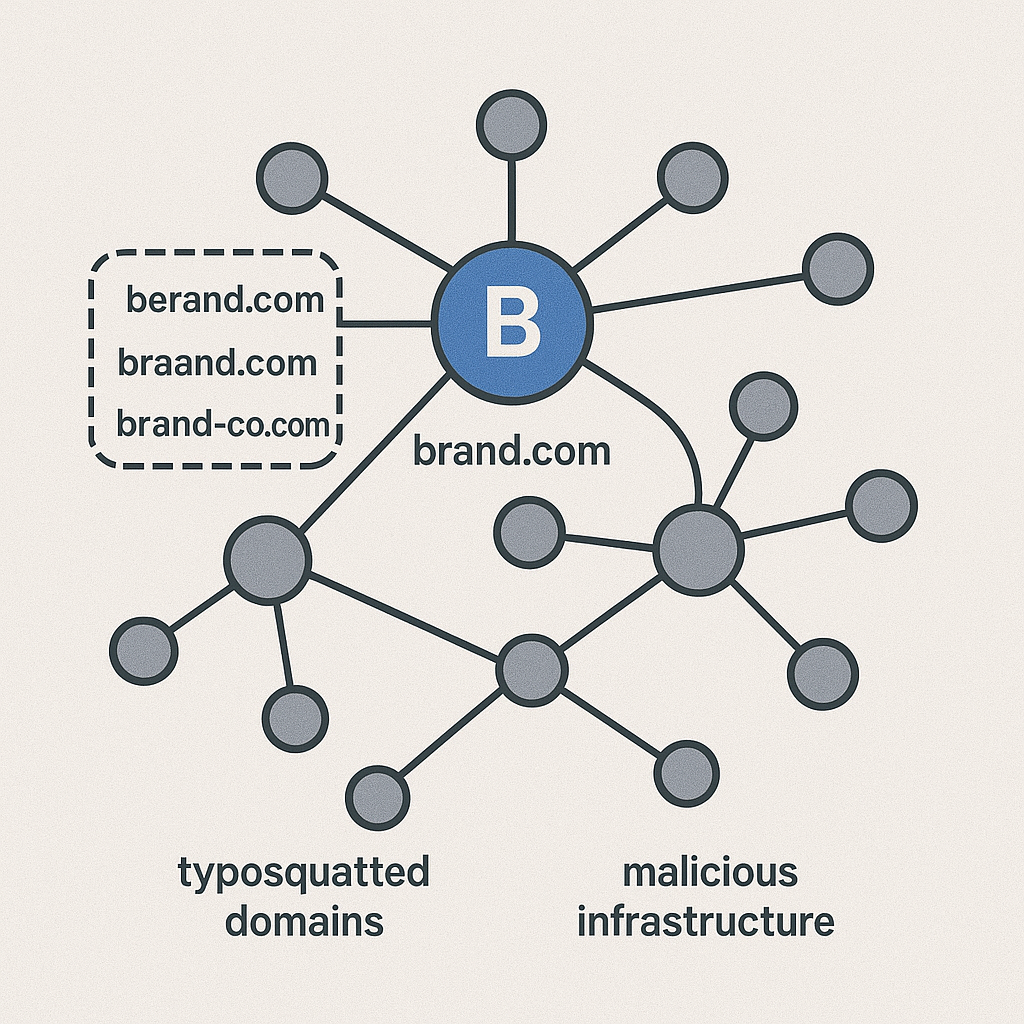
5.3. Bösartige Infrastruktur und C2-Server aufdecken
Das ist ein fortgeschrittener Anwendungsfall für Security-Teams. Viele Malware-Familien nutzen Domain Generation Algorithms (DGAs), um eine große Zahl von Domains für ihre Command-and-Control-Server (C2) zu erzeugen. Solche Algorithmen produzieren häufig Domains, die zufällig wirken (z. B. `asdfhjkweury.net`).
Mit einer vollständigen Liste aller registrierten `.NET`-Domains können Sicherheitsforscher:
- Nach DGA-Mustern jagen: Analysen über die Domainliste laufen lassen, um Cluster von Domains mit hoher Entropie (Zufälligkeit) zu finden, die im selben Zeitraum registriert wurden.
- - Mit bekannten Bedrohungen abgleichen: Identifiziert die Security-Community ein bestimmtes DGA-Muster, durchsuchen Sie Ihre komplette .NET-Liste sofort danach und sehen, wie viele passende Domains existieren — und kartieren so einen Teil der Infrastruktur eines Botnetzes.
Analysen auf diesem Niveau sind ohne die vollständigen Rohdaten schlicht unmöglich.
6. Die wichtigsten Erkenntnisse: von der reaktiven zur proaktiven Verteidigung
In diesem Leitfaden sind wir vom Verständnis der grundsätzlichen Typosquatting-Gefahr zu einer greifbaren, technischen Fähigkeit gelangt, ihr zu begegnen. Der Weg dorthin hält mehrere Kernlektionen bereit:
- Passive Verteidigung reicht nicht. Wer auf Alerts wartet oder sich auf Black-Box-Dienste verlässt, hinkt den Angreifern immer einen Schritt hinterher. Die heutige Bedrohungslage verlangt einen proaktiven, datengetriebenen Ansatz.
- Rohdaten sind ein strategisches Asset. Eine vollständige Liste aller Domains einer TLD — etwa des `.NET`-Namespace — zu besitzen, entspricht einer hochauflösenden Karte des gesamten Schlachtfelds. Sie ist die verlässliche Grundlage jeder weiteren Analyse.
- Einfache Werkzeuge können enorm wirksam sein. Mit einem soliden Datensatz und einem schlichten Python-Skript baut sich jede Organisation eine ausgereifte Threat-Hunting-Fähigkeit auf, zugeschnitten auf die eigene Marke und das eigene Risikoprofil.
- Der Nutzen reicht weit über einen Anwendungsfall hinaus. Derselbe Datensatz, mit dem Sie Typosquatter finden, deckt auch Brandjacking, Combosquatting und sogar Bausteine globaler Malware-Kampagnen auf — ein enormer Return on Investment für Ihre Security- und Markenschutzprogramme.
Sie müssen nicht länger rätseln, was da draußen existiert. Mit der vollständigen `.NET`-Domainliste und den hier beschriebenen Methoden suchen, erkennen und neutralisieren Sie Bedrohungen aktiv, bevor sie Ihren Kunden, Ihrer Reputation und Ihrem Ergebnis schaden. So wird aus hektischer Reaktion endlich eine planvolle Jagd.