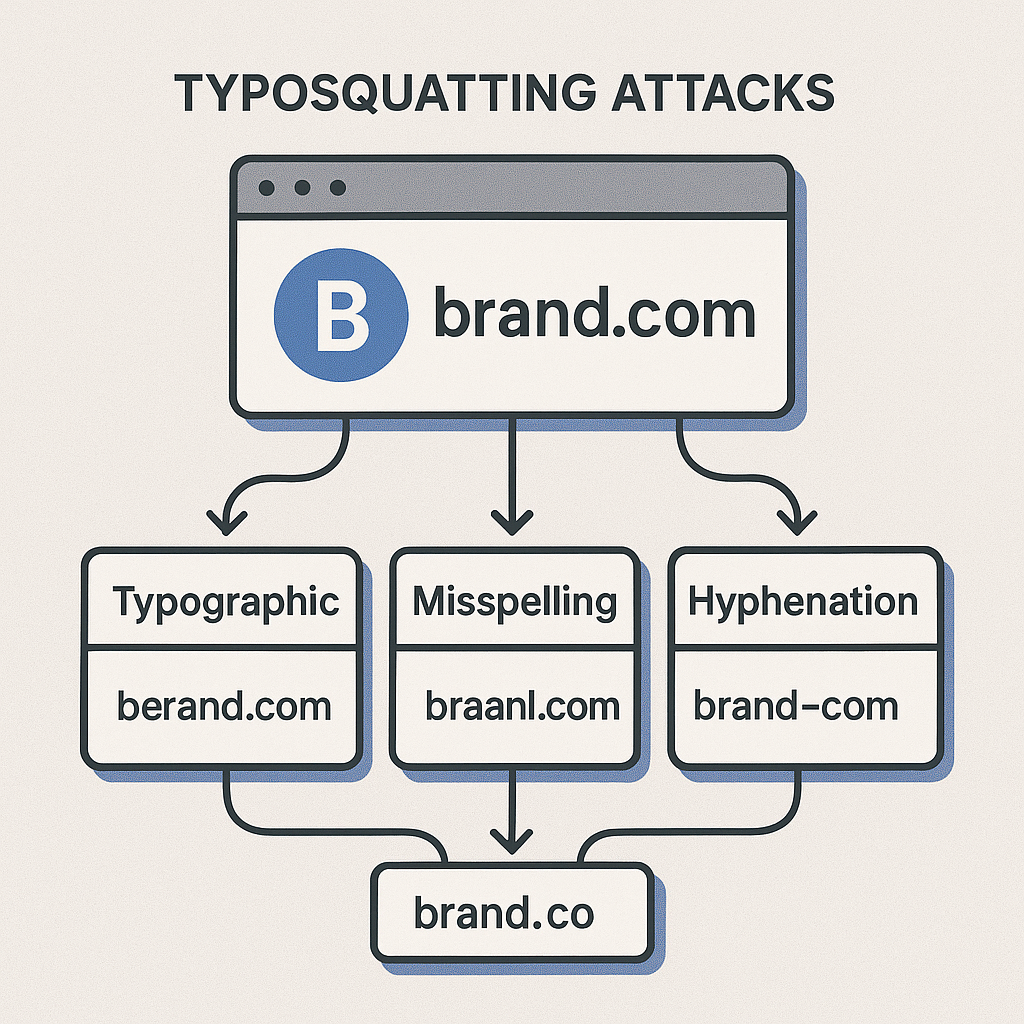
Vous avez déjà vu la scène. Un e-mail de phishing soigneusement préparé arrive dans la boîte de réception d’un collaborateur. Le lien semble légitime—ou presque. Il pointe vers microsft-support.net et non vers microsoft.com. Pressé et distrait, le collaborateur clique. Fin de partie. En cybersécurité comme en protection de marque, le champ de bataille s’étend de façon exponentielle, et l’un des vecteurs d’attaque les plus anciens reste désespérément efficace : le typosquatting.
Il ne s’agit pas ici d’exploits zero-day sophistiqués et confidentiels. Il s’agit de l’équivalent numérique d’un escroc portant un uniforme légèrement approximatif. C’est un jeu de tromperie qui mise sur l’erreur humaine, l’habitude et la vitesse à laquelle tourne l’entreprise moderne. Pour chaque marque qui bâtit dix ans de confiance, une douzaine d’opportunistes sont prêts à enregistrer un domaine sosie pour détourner cette confiance à des fins malveillantes.
Ce problème ne concerne pas seulement les géants comme Apple ou Amazon. Toute organisation dotée d’une présence en ligne, de la banque régionale à la jeune pousse SaaS prometteuse, constitue une cible. Les dégâts ne sont pas seulement financiers : ils se traduisent par une érosion profonde de la confiance client, un cauchemar logistique pour les équipes support et un risque de non-conformité majeur. Dans ce guide, nous allons dépasser la surveillance passive habituelle. Nous descendons dans les tranchées de la chasse proactive aux menaces, avec l’un des outils les plus puissants et pourtant les plus sous-exploités de notre arsenal : la liste brute et exhaustive de tous les domaines .NET enregistrés.
Sommaire
- 1. La menace invisible de l’usurpation de marque : comprendre le typosquatting
- 2. Le défi : on ne peut pas se protéger de ce que l’on ne voit pas
- 3. La réponse proactive : surveiller l’espace de noms dans son intégralité
- 4. Une méthodologie de détection concrète : automatiser votre chasse
- 5. Au-delà du typosquatting : élargir votre renseignement sur les menaces
- 6. À retenir : passer d’une défense réactive à une défense proactive
1. La menace invisible de l’usurpation de marque : comprendre le typosquatting
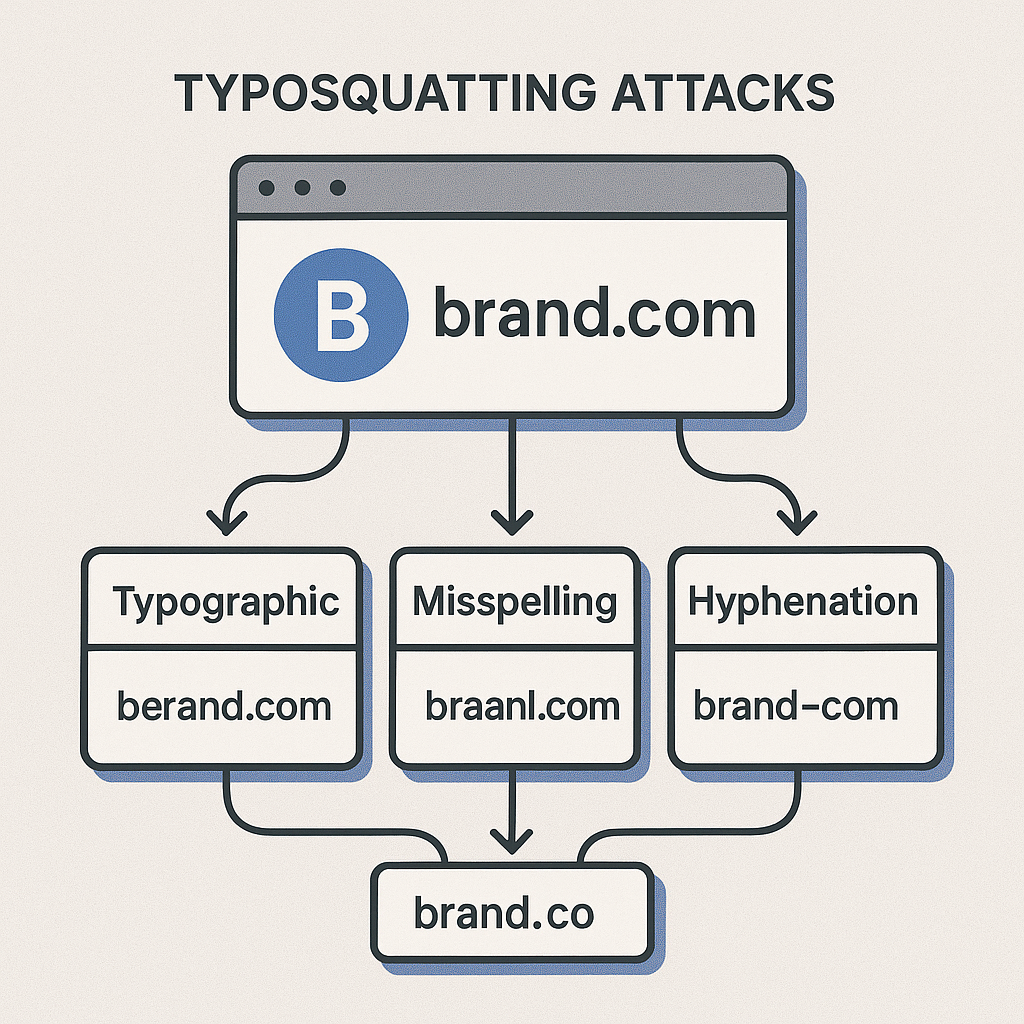
Dans son principe, le typosquatting, aussi appelé détournement d’URL, est une forme d’ingénierie sociale qui vise les utilisateurs saisissant mal une URL dans leur navigateur ou cliquant sur un lien maquillé. L’attaquant enregistre un nom de domaine légèrement différent d’un domaine populaire et digne de confiance. L’objectif : exploiter les fautes de frappe les plus courantes.
Prenons votre propre marque, disons `securefinance.net`. Un acteur malveillant pourrait enregistrer :
- Fautes d’orthographe courantes : `securefinace.net` (le 'n' manque)
- Omission de caractère : `secureinance.net` (le 'f' manque)
- Permutation de caractères : `securefninace.net` ('n' et 'i' inversés)
- TLD différent : `securefinance.org` (souvent combiné à d’autres techniques)
- Homoglyphes : l’usage de caractères visuellement identiques mais distincts (par exemple un 'a' cyrillique à la place d’un 'a' latin). Particulièrement sournois.
- Bitsquatting : une technique plus avancée où l’attaquant enregistre un nom de domaine dont la représentation binaire diffère d’un seul bit de celle du domaine ciblé, dans l’espoir de capter les utilisateurs dont la mémoire vive a inversé un bit.
Une fois ce domaine sosie sous leur contrôle, les usages détournés sont innombrables :
- Campagnes de phishing : reproduire au pixel près votre page de connexion pour récolter les identifiants des utilisateurs. C’est le cas d’usage le plus fréquent.
- Diffusion de malware : inciter les utilisateurs à télécharger une "mise à jour logicielle obligatoire" ou un "correctif de sécurité" qui n’est autre qu’un rançongiciel ou un enregistreur de frappe.
- Monétisation publicitaire : mettre en place un domaine "parqué" couvert de publicités, qui génère des revenus grâce au trafic détourné.
- Dénigrement de marque : créer un site diffusant des informations fausses ou nuisibles sur votre marque, ce que l’on appelle souvent des "sites de dénigrement".
- Vente de contrefaçons : si vous êtes une marque e-commerce, ils peuvent ouvrir une boutique frauduleuse.
Toute l’efficacité de ces attaques tient à leur subtilité. Un collaborateur qui reçoit un e-mail de `[email protected]` (avec un zéro à la place du 'o') ne remarquera pas forcément la différence sur un petit écran mobile ou en pleine journée de travail. C’est là que commencent les dégâts pour la marque.
2. Le défi : on ne peut pas se protéger de ce que l’on ne voit pas
La menace est donc limpide. La question qui suit, pour tout RSSI ou responsable de marque, est la suivante : "comment surveiller cela ?" C’est là que la plupart des organisations se heurtent à un mur. Les méthodes traditionnelles sont rarement à la hauteur de l’ampleur et du rythme des enregistrements de domaines actuels.
- Google Alerts : vous pouvez créer des alertes sur le nom de votre marque, mais elles sont notoirement lentes. Un domaine malveillant peut être enregistré, utilisé pour une campagne de phishing puis fermé bien avant d’apparaître dans une Google Alert. C’est un indicateur retardé, pas un outil proactif.
- Recherche manuelle : imaginez-vous demander à un analyste de rechercher à la main des centaines de variantes de votre marque, chaque jour ? Une tâche impossible et démoralisante, qui laissera forcément passer des choses.
- Services commerciaux de surveillance de marque : ces services peuvent être efficaces, mais leur coût est souvent élevé. Surtout, ils fonctionnent généralement en "boîte noire". Vous recevez un rapport d’atteintes potentielles, mais vous ne possédez pas les données sous-jacentes. Impossible de lancer vos propres analyses, de croiser ces informations avec d’autres flux de renseignement sur les menaces ou de réorienter votre recherche en fonction d’un nouveau vecteur d’attaque que vous auriez identifié. Vous restez prisonnier de leur tableau de bord et de leur méthodologie.
Le problème de fond, commun à toutes ces approches, est qu’elles sont réactives. Vous attendez qu’un signal apparaisse sur votre radar. À ce moment-là, le mal est peut-être déjà fait. Pour prendre réellement une longueur d’avance, il faut changer de perspective. Il faut voir le paysage dans son ensemble—la carte complète de l’espace de noms .NET—et y traquer activement les menaces.
"La sécurité est un processus, pas un produit. C’est un effort continu et dynamique de défense, de détection et de réponse."
Le propos de Schneier est décisif ici. Acheter un service, c’est acheter un produit. Bâtir une capacité, c’est créer un processus. Et pour construire une véritable capacité de protection de marque, il vous faut des données de base.
3. La réponse proactive : surveiller l’espace de noms dans son intégralité
Imaginez devoir retrouver une personne recherchée dans une immense ville, sans plan. Vous pouvez errer dans les rues en espérant un coup de chance, ou vous procurer un plan complet, y superposer vos renseignements et déployer vos ressources de façon stratégique. Voilà toute la différence entre surveillance réactive et chasse proactive aux menaces.
Dans notre cas, le "plan de la ville", c’est la liste complète et à jour de tous les domaines enregistrés au sein d’une extension donnée (TLD), comme .NET. Dès lors que vous détenez cette liste intégrale, le rapport de force s’inverse. Vous n’attendez plus que les menaces se manifestent : vous passez au crible l’ensemble des domaines à la recherche de schémas suspects correspondant à la signature de votre marque.
Votre analyse de sécurité ne vaut que ce que valent vos données. Pour traquer efficacement les menaces sur tout un TLD, il vous faut une carte complète du territoire. Une base de données exhaustive de l’espace de noms .NET est la première étape décisive. Elle fournit le jeu de données brut et complet qui rend possible une analyse approfondie et sur mesure, bien au-delà de ce que permettent les moteurs de recherche publics ou les outils de surveillance basiques.
Nous proposons une liste régulièrement mise à jour, pensée pour les professionnels de la sécurité et les responsables de marque, qui constitue la couche fondatrice de cette stratégie proactive. Ce n’est pas une simple liste : c’est un actif stratégique.
Prêt à bâtir votre défense proactive ?
Procurez-vous la base de données .NET complète et à jour, et lancez votre chasse dès aujourd’hui.
Obtenir la liste complète des domaines .NET
Ces données en main, vous ne jouez plus en défense. Vous passez à l’attaque.
4. Une méthodologie de détection concrète : automatiser votre chasse
Posséder les données est la première étape. La suivante consiste à savoir les exploiter. Nous allons parcourir une méthodologie simple mais puissante, en Python, le langage devenu incontournable pour l’analyse de données et le scripting en cybersécurité. L’approche est souple, évolutive et entièrement sous votre contrôle.
4.1. Préparer votre environnement : Python et Pandas
Si vous ne disposez pas encore d’un environnement Python, voici un guide express. Nous utiliserons la bibliothèque `pandas`, un outil remarquablement efficace pour manipuler de gros jeux de données comme une liste de domaines.
Étape 1 : installer Python
Sous Linux ou macOS, Python est probablement déjà installé. Vérifiez-le en ouvrant un terminal et en tapant `python3 --version`. Sinon, ou si vous êtes sous Windows, rendez-vous sur le site officiel de Python.
➡️ Télécharger Python : https://www.python.org/downloads/
Lors de l’installation sous Windows, pensez à cocher la case "Add Python to PATH". Vous pourrez ainsi lancer vos scripts plus facilement depuis la ligne de commande.
Étape 2 : installer Pandas
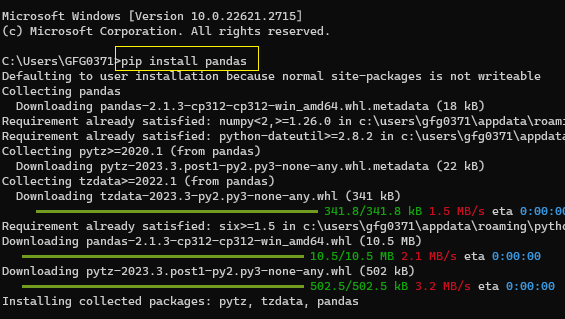
Une fois Python installé, utilisez son gestionnaire de paquets, `pip`, pour installer la bibliothèque pandas. Ouvrez votre terminal ou l’invite de commandes et exécutez :
pip install pandas
Cette commande télécharge et installe la bibliothèque ainsi que ses dépendances. C’est tout. Votre environnement est prêt pour l’analyse.
4.2. Le script principal : générer et repérer les variantes
Passons aux choses sérieuses. Nous allons écrire un script Python qui prend le nom de votre marque, génère une liste de variantes de typosquatting possibles, puis recherche ces variantes dans la liste complète des domaines `.NET`.
Partons du principe que vous avez récupéré la liste des domaines `.NET` auprès de Webtrackly et l’avez enregistrée dans un simple fichier texte nommé `net_domains.txt`, à raison d’un domaine par ligne.
Voici le script complet. Nous détaillerons ensuite le rôle de chaque partie.
import pandas as pd
import time

def generate_variations(brand_name):
    """
    Generates a comprehensive set of potential typosquatting variations for a given brand name.
    """
    variations = set()
    n = len(brand_name)

    # 1. Omission (character removal)
    for i in range(n):
        variations.add(brand_name[:i] + brand_name[i+1:])

    # 2. Insertion (character addition)
    alphabet = 'abcdefghijklmnopqrstuvwxyz0123456789'
    for i in range(n + 1):
        for char in alphabet:
            variations.add(brand_name[:i] + char + brand_name[i:])

    # 3. Transposition (adjacent character swap)
    for i in range(n - 1):
        variations.add(brand_name[:i] + brand_name[i+1] + brand_name[i] + brand_name[i+2:])

    # 4. Substitution (character replacement)
    for i in range(n):
        for char in alphabet:
            if brand_name[i] != char:
                variations.add(brand_name[:i] + char + brand_name[i+1:])

    # 5. Homoglyph-like substitutions (common ones)
    homoglyphs = {'o': '0', 'l': '1', 'i': '1', 'e': '3', 'a': '4', 's': '5', 'g': '9'}
    for char_to_replace, replacement in homoglyphs.items():
        if char_to_replace in brand_name:
            variations.add(brand_name.replace(char_to_replace, replacement, 1))

    return variations

def main():
    # --- Configuration ---
    BRAND_NAME = "securefinance"  # Use the core part of your domain, without .net
    DOMAIN_LIST_FILE = "net_domains.txt"  # The full .NET domain list file
    OUTPUT_FILE = "potential_typosquatting_hits.csv"
    # -------------------

    print(f"[*] Starting typosquatting hunt for brand: '{BRAND_NAME}'")

    # Step 1: Generate all possible variations
    start_time = time.time()
    print("[*] Generating potential typosquatting variations...")
    potential_variations = generate_variations(BRAND_NAME)
    duration = time.time() - start_time
    print(f"[+] Generated {len(potential_variations)} unique variations in {duration:.2f} seconds.")

    # Step 2: Load the full .NET domain list into a pandas DataFrame
    start_time = time.time()
    print(f"[*] Loading full .NET domain list from '{DOMAIN_LIST_FILE}'...")
    try:
        # Assuming the file has no header and the first column contains domains
        df = pd.read_csv(DOMAIN_LIST_FILE, header=None, names=['domain'])
        # Strip the .net suffix to match against our brand name variations
        df['name'] = df['domain'].str.replace('.net', '', regex=False)
        duration = time.time() - start_time
        print(f"[+] Loaded {len(df)} domains in {duration:.2f} seconds.")
    except FileNotFoundError:
        print(f"[!] ERROR: Domain list file not found at '{DOMAIN_LIST_FILE}'. Please check the path.")
        return

    # Step 3: Find matches
    start_time = time.time()
    print("[*] Searching for matches in the domain list. This may take a moment...")

    # Convert the set of variations to a list for pandas isin() method
    variations_list = list(potential_variations)

    # Find all rows where the 'name' column is in our list of variations
    hits_df = df[df['name'].isin(variations_list)]

    duration = time.time() - start_time
    print(f"[+] Search complete. Found {len(hits_df)} potential hits in {duration:.2f} seconds.")

    # Step 4: Save the results
    if not hits_df.empty:
        hits_df.to_csv(OUTPUT_FILE, index=False)
        print(f"[+] Results saved to '{OUTPUT_FILE}'. Please review this file for potential threats.")
    else:
        print("[*] No direct typosquatting matches found based on the generated variations. Your brand appears clear for now.")

if __name__ == "__main__":
    main()
Le script, ligne à ligne :
generate_variations(brand_name): c’est le moteur de notre détection. La fonction prend le cœur de votre nom de marque (par exemple "securefinance") et crée méthodiquement un vaste ensemble de fautes de frappe possibles en ajoutant, supprimant, inversant et remplaçant des caractères. Elle s’appuie sur un `set` pour éliminer automatiquement les variantes en double.- Configuration : en haut de la fonction `main()`, vous définissez facilement le nom de votre marque et le nom du fichier contenant votre liste de domaines.
- Chargement des données : le script utilise `pandas.read_csv` pour charger efficacement en mémoire les millions de domaines de votre liste `.NET`. Il retire ensuite le suffixe `.net` de chaque domaine afin de pouvoir le comparer directement aux variantes générées.
- Recherche des correspondances : c’est l’étape clé. Nous utilisons la puissante méthode `isin()` de pandas, qui confronte chaque nom de domaine de la liste à notre immense ensemble de variantes. L’opération est extrêmement rapide et optimisée, bien plus efficace qu’une boucle manuelle sur la liste.
- Enregistrement des résultats : si des correspondances sont trouvées, elles sont enregistrées dans un fichier CSV propre (`potential_typosquatting_hits.csv`), prêt à être examiné.
4.3. Lancer l’analyse et interpréter les résultats
Pour exécuter le script :
- Enregistrez le code ci-dessus dans un fichier, par exemple `hunt.py`.
- Placez-le dans le même répertoire que votre fichier `net_domains.txt`.
- Ouvrez votre terminal ou l’invite de commandes, placez-vous dans ce répertoire et lancez la commande : `python hunt.py`
Le script affiche sa progression. Une fois terminé, vous disposez d’un fichier CSV. Ce fichier constitue votre premier rapport de renseignement : la liste des domaines enregistrés dans l’espace de noms .NET qui sont des variantes typographiques de votre marque. Tous ne seront pas malveillants. Certains peuvent avoir été enregistrés légitimement par d’autres entités, sans intention nuisible. Mais chaque domaine de cette liste mérite d’être examiné.
En tant qu’analyste, vos prochaines étapes consisteront à :
- Effectuer des requêtes DNS : ces domaines possèdent-ils des enregistrements A ou MX actifs ? Un enregistrement MX actif est un signal fort de campagne de phishing en préparation.
- Vérifier la présence de sites en ligne : utilisez un outil comme `eyewitness` ou visitez simplement les sites (dans un environnement sûr et cloisonné !) pour voir quel contenu y est hébergé.
- Examiner les données WHOIS : souvent masquées, elles peuvent parfois révéler des informations sur le titulaire du domaine.
Ce script tout simple, alimenté par une liste de domaines complète, vient de faire passer votre posture défensive du mode passif au mode actif.
5. Au-delà du typosquatting : élargir votre renseignement sur les menaces
Une liste complète des domaines .NET ne sert pas qu’à un seul usage. Traquer les fautes de frappe directes est un premier pas puissant, mais le jeu de données ouvre la voie à des activités bien plus larges de renseignement sur les menaces et de protection de marque.
5.1. Combosquatting et squattage de mots-clés
Le combosquatting est sans doute plus répandu et plus dangereux que le typosquatting. Plutôt que de déformer votre nom de marque, l’attaquant l’associe à des mots-clés évoquant la confiance ou l’urgence. Pour une marque comme `securefinance`, cela donnerait :
- `securefinance-login.net`
- `support-securefinance.net`
- `securefinance-portal.net`
- `securefinancesecure.net`
Vous pouvez adapter facilement le script Python pour rechercher ces schémas. Au lieu de générer des variantes, vous créez une liste de mots-clés suspects (`login`, `support`, `portal`, `secure`, `account`, `verify`) et vous parcourez la liste de domaines à la recherche de ceux qui contiennent à la fois votre nom de marque et l’un de ces mots-clés.
5.2. Brandjacking et sites de dénigrement
Il s’agit ici de surveiller les domaines qui exploitent votre nom de marque pour héberger du contenu négatif. Un domaine comme `securefinancesucks.net` peut paraître puéril, mais il peut se positionner dans les moteurs de recherche et causer de sérieux dégâts réputationnels. Avec la liste complète, vous pouvez rechercher votre nom de marque associé à des mots-clés négatifs (`sucks`, `scam`, `fraud`, `boycott`) et repérer ces sites dès leur enregistrement, ce qui permet à vos équipes juridique ou communication d’agir rapidement.
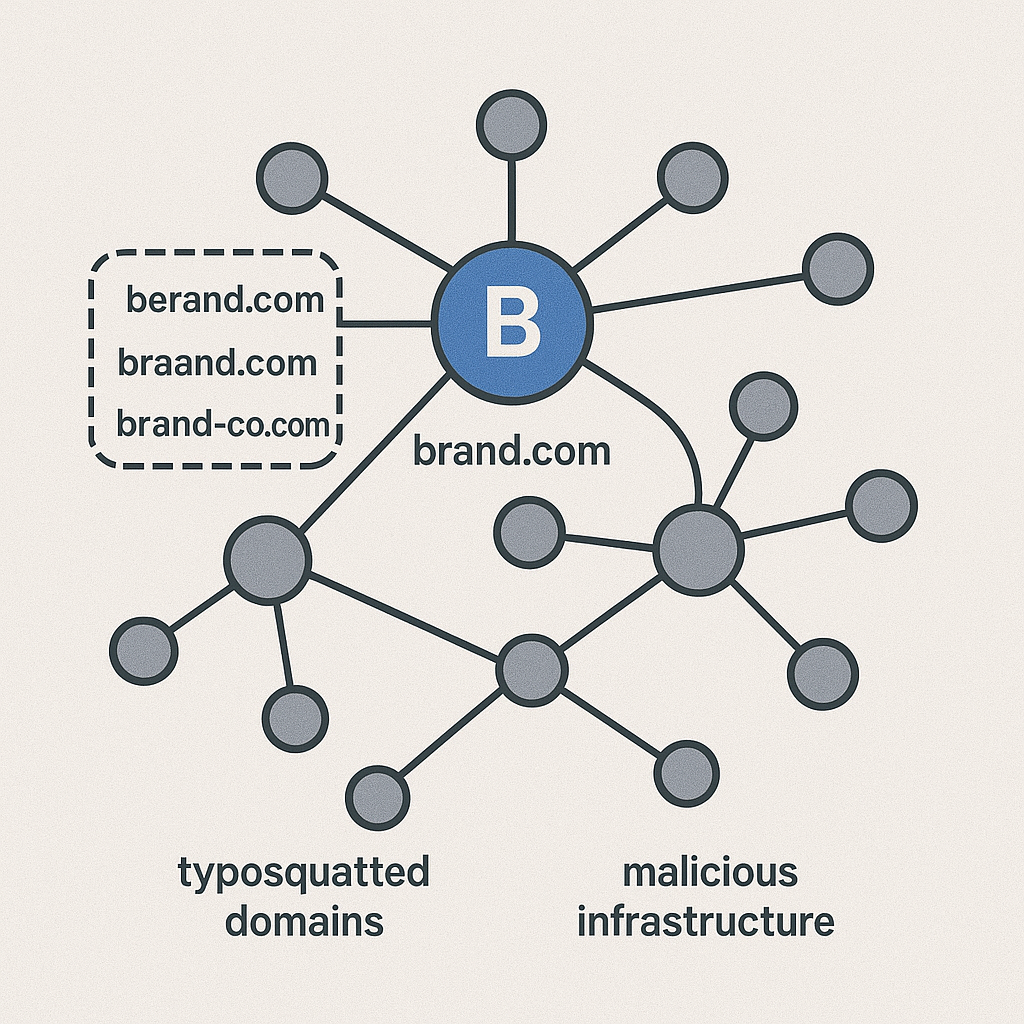
5.3. Mettre au jour les infrastructures malveillantes et les serveurs C2
Voici un cas d’usage plus avancé, destiné aux équipes de cybersécurité. De nombreuses familles de malwares recourent à des algorithmes de génération de domaines (DGA) pour créer un grand nombre de domaines destinés à leurs serveurs de commande et contrôle (C2). Ces algorithmes produisent souvent des domaines d’apparence aléatoire (par exemple `asdfhjkweury.net`).
En disposant de la liste intégrale des domaines `.NET` enregistrés, les chercheurs en sécurité peuvent :
- Traquer les schémas de DGA : analyser la liste de domaines pour repérer des grappes de domaines à forte entropie (caractère aléatoire) enregistrés à des dates voisines.
- - Recouper avec les menaces connues : si la communauté sécurité identifie un schéma de DGA précis, vous pouvez immédiatement passer au crible votre liste .NET complète pour compter les domaines correspondants, et ainsi cartographier une partie de l’infrastructure d’un botnet.
Ce niveau d’analyse est tout bonnement impossible sans les données brutes et complètes.
6. À retenir : passer d’une défense réactive à une défense proactive
Tout au long de ce guide, nous sommes passés de la compréhension de la menace du typosquatting à la construction d’une capacité technique concrète pour la contrer. Ce parcours nous enseigne plusieurs choses essentielles :
- La défense passive ne suffit pas. Attendre des alertes ou s’en remettre à des services en boîte noire, c’est avoir systématiquement un temps de retard sur les attaquants. Le paysage actuel des menaces exige une approche proactive, pilotée par le renseignement.
- Les données de base sont un actif stratégique. Posséder la liste complète des domaines d’un TLD, comme l’espace de noms `.NET`, revient à disposer d’une carte haute résolution de tout le champ de bataille. C’est la vérité terrain sur laquelle repose toute analyse ultérieure.
- Des outils simples peuvent être redoutablement efficaces. Avec un jeu de données fondateur et un script Python sommaire, n’importe quelle organisation peut se doter d’une capacité de chasse aux menaces sophistiquée et taillée pour sa marque et son profil de risque.
- La valeur dépasse largement un seul cas d’usage. Le jeu de données qui sert à débusquer les typosquatteurs permet aussi de mettre au jour le brandjacking, le combosquatting et même des pans entiers de campagnes de malwares mondiales : un retour sur investissement considérable pour vos programmes de sécurité et de protection de marque.
Vous n’avez plus à vous demander ce qui se trame. En vous procurant la liste complète des domaines `.NET` et en appliquant les méthodes décrites ici, vous pouvez rechercher, identifier et neutraliser activement les menaces avant qu’elles n’atteignent vos clients, votre réputation et vos résultats. Votre défense cesse enfin d’être une course-poursuite réactive pour devenir une chasse proactive.