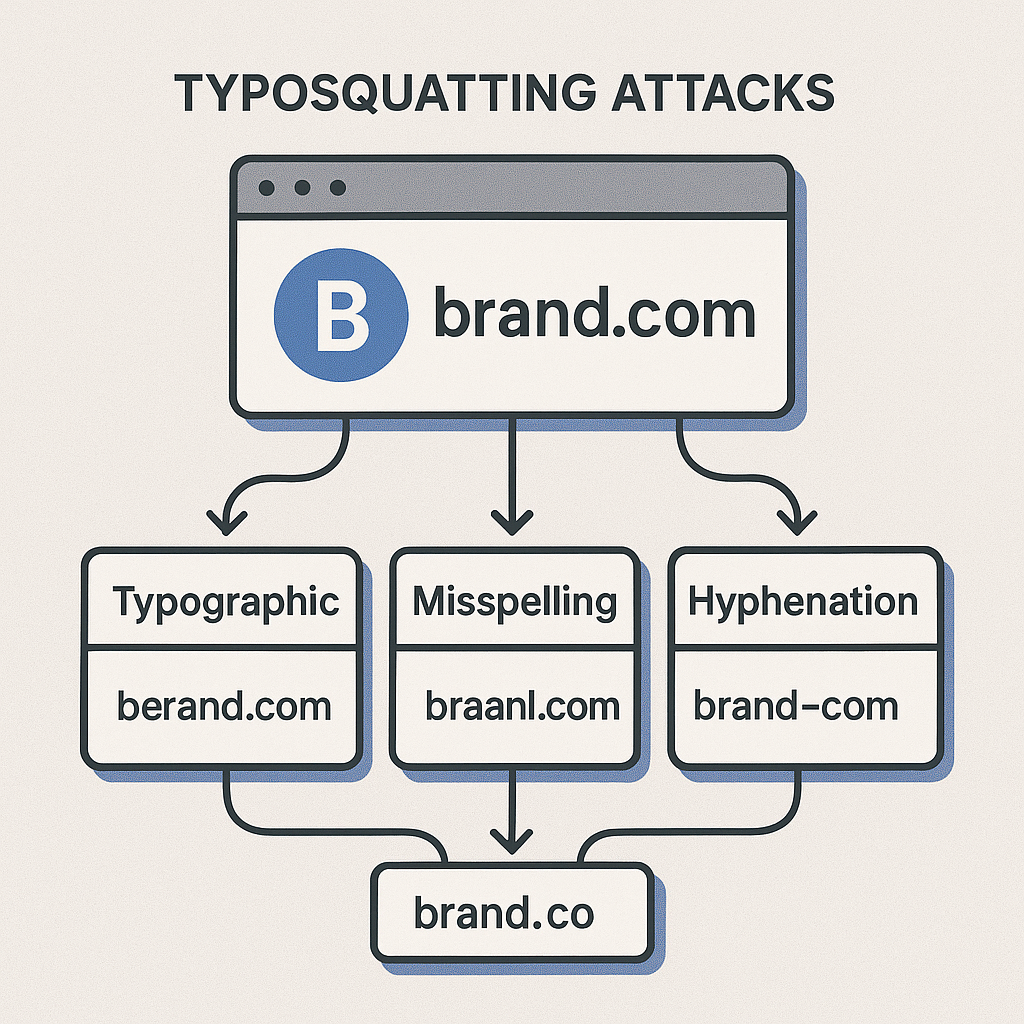
Ya lo has visto antes. Un correo de phishing cuidadosamente elaborado llega a la bandeja de entrada de un empleado. El enlace parece legítimo—casi. Apunta a microsft-support.net en lugar de microsoft.com. El empleado, ocupado y distraído, hace clic. Fin de la partida. En el mundo de la ciberseguridad y la protección de marca, el campo de batalla se expande a un ritmo exponencial, y uno de los vectores de ataque más antiguos y eficaces sigue siendo desesperantemente potente: el typosquatting.
No hablamos aquí de exploits de día cero sofisticados y de nicho. Hablamos del equivalente digital de un estafador con un uniforme ligeramente distinto al original. Es un juego de engaño que se aprovecha del error humano, la costumbre y la pura velocidad de los negocios actuales. Por cada marca que construye una década de confianza hay una docena de oportunistas dispuestos a registrar un dominio parecido para desviar esa confianza con fines maliciosos.
Este no es un problema exclusivo de gigantes como Apple o Amazon. Cualquier organización con presencia digital, desde un banco regional hasta una prometedora startup SaaS, es un objetivo. El daño no es solo económico: supone una erosión profunda de la confianza del cliente, una pesadilla logística para los equipos de soporte y un posible desastre de cumplimiento normativo. En esta guía vamos más allá de la monitorización pasiva habitual. Nos metemos de lleno en las trincheras de la caza proactiva de amenazas, con una de las herramientas más potentes y menos aprovechadas de nuestro arsenal: una lista completa y en bruto de todos los dominios .NET registrados.
Índice de contenidos
- 1. La amenaza oculta de la suplantación de marca: entender el typosquatting
- 2. El reto: no puedes protegerte de lo que no puedes ver
- 3. La solución proactiva: monitorización integral del espacio de nombres
- 4. Una metodología práctica de detección: automatiza tu caza
- 5. Más allá del typosquatting: amplía tu inteligencia de amenazas
- 6. Conclusiones clave: de una defensa reactiva a una proactiva
1. La amenaza oculta de la suplantación de marca: entender el typosquatting
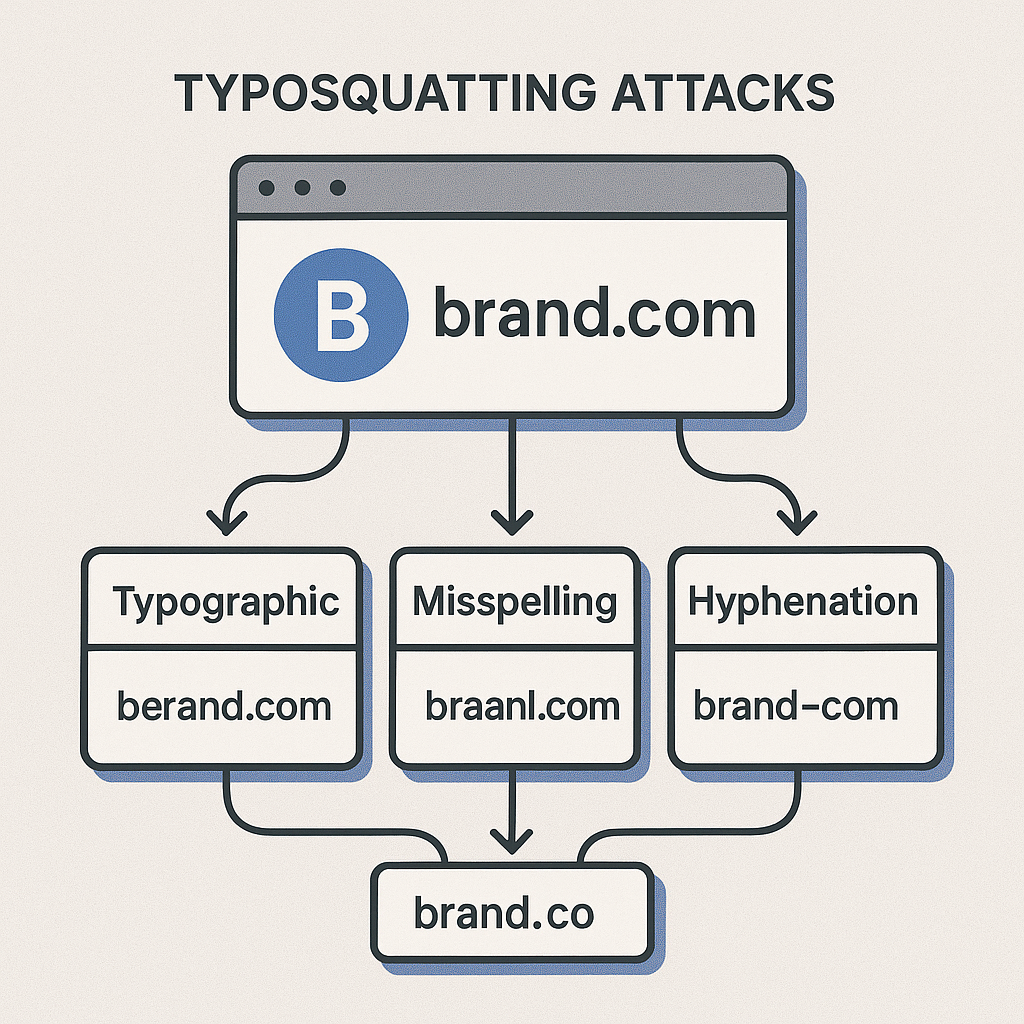
En esencia, el typosquatting, también conocido como secuestro de URL, es una forma de ingeniería social dirigida a los usuarios que escriben mal una URL en su navegador o hacen clic en un enlace disfrazado. El atacante registra un nombre de dominio que es una pequeña variación de un dominio popular y de confianza. El objetivo es explotar los errores tipográficos más habituales.
Piensa en tu propia marca; supongamos que es `securefinance.net`. Un actor malicioso podría registrar:
- Errores ortográficos frecuentes: `securefinace.net` (falta la 'n')
- Omisión de caracteres: `secureinance.net` (falta la 'f')
- Permutación de caracteres: `securefninace.net` (se intercambian la 'n' y la 'i')
- Otro TLD: `securefinance.org` (a menudo combinado con otras técnicas)
- Homoglifos: uso de caracteres que parecen idénticos pero son distintos (por ejemplo, una 'a' cirílica en lugar de una 'a' latina). Esta técnica es especialmente insidiosa.
- Bitsquatting: una técnica más avanzada en la que el atacante registra un nombre de dominio que difiere en un solo bit de la representación binaria del dominio objetivo, con la esperanza de captar a usuarios cuyos equipos invierten un bit en memoria.
Una vez que controlan ese dominio parecido, las posibilidades de abuso son enormes:
- Campañas de phishing: crear una copia idéntica de tu página de inicio de sesión para robar credenciales de usuario. Es el caso de uso más habitual.
- Distribución de malware: pedir al usuario que descargue una "actualización de software obligatoria" o un "parche de seguridad" que en realidad es ransomware o un keylogger.
- Monetización con publicidad: montar un dominio "aparcado" lleno de anuncios para generar ingresos con el tráfico desviado.
- Difamación de marca: crear un sitio para publicar información falsa o perjudicial sobre tu marca, lo que se conoce como "gripe sites".
- Venta de productos falsificados: si eres una marca de comercio electrónico, pueden montar una tienda fraudulenta.
La eficacia de estos ataques reside en su sutileza. Un empleado que recibe un correo de `[email protected]` (con un cero en lugar de una 'o') puede no notar la diferencia en una pantalla móvil pequeña o en pleno día de trabajo. Ahí empieza el daño a la marca.
2. El reto: no puedes protegerte de lo que no puedes ver
La amenaza está clara. La siguiente pregunta lógica de cualquier CISO o responsable de marca es: "¿Cómo monitorizamos esto?". Y aquí es donde la mayoría de las organizaciones se topan con un muro. Los métodos tradicionales suelen quedarse cortos ante la escala y la velocidad del registro de dominios actual.
- Google Alerts: puedes configurar alertas con el nombre de tu marca, pero son notoriamente lentas. Un dominio malicioso puede registrarse, usarse en una campaña de phishing y desaparecer mucho antes de que aparezca en una alerta de Google. Es un indicador rezagado, no una herramienta proactiva.
- Búsqueda manual: ¿te imaginas encargar a un analista que busque a mano cientos de variaciones del nombre de tu marca cada día? Es una tarea imposible y desmoralizante que, con toda seguridad, dejará cosas fuera.
- Servicios comerciales de monitorización de marca: pueden ser eficaces, pero suelen tener un precio elevado. Y lo que es más importante: a menudo funcionan como una "caja negra". Recibes un informe de posibles infracciones, pero no eres dueño de los datos subyacentes. No puedes ejecutar tus propios análisis personalizados, integrarlos con otras fuentes de inteligencia de amenazas ni reorientar la búsqueda según un nuevo vector de ataque que hayas detectado. Estás limitado por su panel y su metodología.
El problema de fondo de todos estos enfoques es que son reactivos. Esperas a que aparezca una señal en tu radar y, para entonces, el daño puede estar hecho. Para adelantarte de verdad a la amenaza necesitas cambiar de perspectiva: ver el panorama completo—el mapa entero del espacio de nombres .NET—y cazar amenazas dentro de él de forma proactiva.
"La seguridad es un proceso, no un producto. Es un esfuerzo continuo y dinámico de defensa, detección y respuesta."
La idea de Schneier es clave aquí. Comprar un servicio es comprar un producto. Construir una capacidad es crear un proceso. Y para levantar una capacidad sólida de protección de marca necesitas datos de base.
3. La solución proactiva: monitorización integral del espacio de nombres
Imagina que tienes que localizar a una persona en busca y captura en una ciudad enorme sin un mapa. Puedes recorrer las calles esperando tener suerte, o conseguir un plano completo de la ciudad, superponerle inteligencia y desplegar tus recursos de forma estratégica. Esa es la diferencia entre la monitorización reactiva y la caza proactiva de amenazas.
En nuestro contexto, ese "plano de la ciudad" es una lista completa y actualizada de todos y cada uno de los dominios registrados dentro de un dominio de primer nivel (TLD) concreto, como .NET. Cuando dispones de la lista completa, la relación de fuerzas cambia por completo. Ya no esperas a que las amenazas se anuncien solas: analizas activamente toda la población de dominios en busca de patrones sospechosos que coincidan con la firma de tu marca.
Tu análisis de seguridad vale lo que valen tus datos. Para cazar amenazas potenciales de forma eficaz en todo un TLD necesitas un mapa completo del terreno. Una base de datos completa del espacio de nombres .NET es el primer paso imprescindible. Aporta el conjunto de datos íntegro y sin filtros que permite análisis profundos y a medida, muy por encima de lo que ofrecen los buscadores públicos o las herramientas básicas de monitorización.
Ofrecemos una lista actualizada con regularidad, elaborada específicamente para profesionales de la seguridad y responsables de marca, que sirve de capa fundacional para esta estrategia proactiva. No es solo una lista: es un activo estratégico.
¿Listo para construir tu defensa proactiva?
Hazte con la base de datos completa y actualizada de dominios .NET y empieza a cazar hoy mismo.
Consigue la lista completa de dominios .NET
Con estos datos en la mano dejas de jugar a la defensiva. Pasas al ataque.
4. Una metodología práctica de detección: automatiza tu caza
Tener los datos es el primer paso. El siguiente es saber usarlos. Vamos a recorrer una metodología sencilla pero potente con Python, el lenguaje de referencia para el análisis de datos y el scripting en ciberseguridad. Es un enfoque flexible, escalable y totalmente bajo tu control.
4.1. Prepara tu entorno: Python y Pandas
Si aún no tienes un entorno de Python configurado, aquí va una guía rápida. Usaremos la biblioteca `pandas`, una herramienta increíblemente potente para manejar conjuntos de datos grandes como una lista de dominios.
Paso 1: instalar Python
Si trabajas en Linux o macOS, lo más probable es que ya tengas Python instalado. Puedes comprobarlo abriendo una terminal y escribiendo `python3 --version`. Si no lo tienes, o si usas Windows, entra en la web oficial de Python.
➡️ Descargar Python: https://www.python.org/downloads/
Durante la instalación en Windows, asegúrate de marcar la casilla "Add Python to PATH". Así te resultará más fácil ejecutar scripts desde la línea de comandos.
Paso 2: instalar Pandas
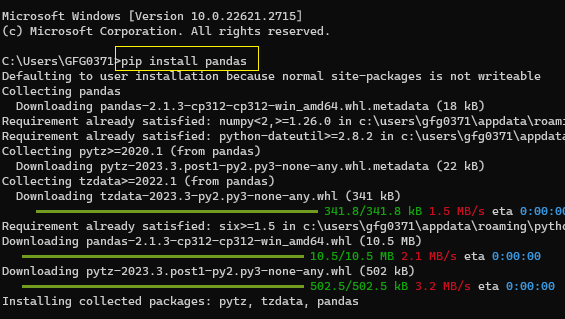
Con Python instalado, puedes usar su gestor de paquetes, `pip`, para instalar la biblioteca pandas. Abre la terminal o el símbolo del sistema y ejecuta:
pip install pandas
Este comando descarga e instala la biblioteca y sus dependencias. Listo. Tu entorno ya está preparado para el análisis.
4.2. El script principal: generar y encontrar variaciones
Ahora viene lo divertido. Vamos a escribir un script de Python que toma el nombre de tu marca, genera una lista de posibles variaciones de typosquatting y luego las busca en la lista completa de dominios `.NET`.
Supongamos que ya has adquirido la lista de dominios `.NET` de Webtrackly y la has guardado como un simple archivo de texto llamado `net_domains.txt`, con un dominio por línea.
Este es el script completo. Más abajo desglosamos qué hace cada parte.
import pandas as pd
import time

def generate_variations(brand_name):
    """
    Generates a comprehensive set of potential typosquatting variations for a given brand name.
    """
    variations = set()
    n = len(brand_name)

    # 1. Omission (character removal)
    for i in range(n):
        variations.add(brand_name[:i] + brand_name[i+1:])

    # 2. Insertion (character addition)
    alphabet = 'abcdefghijklmnopqrstuvwxyz0123456789'
    for i in range(n + 1):
        for char in alphabet:
            variations.add(brand_name[:i] + char + brand_name[i:])

    # 3. Transposition (adjacent character swap)
    for i in range(n - 1):
        variations.add(brand_name[:i] + brand_name[i+1] + brand_name[i] + brand_name[i+2:])

    # 4. Substitution (character replacement)
    for i in range(n):
        for char in alphabet:
            if brand_name[i] != char:
                variations.add(brand_name[:i] + char + brand_name[i+1:])

    # 5. Homoglyph-like substitutions (common ones)
    homoglyphs = {'o': '0', 'l': '1', 'i': '1', 'e': '3', 'a': '4', 's': '5', 'g': '9'}
    for char_to_replace, replacement in homoglyphs.items():
        if char_to_replace in brand_name:
            variations.add(brand_name.replace(char_to_replace, replacement, 1))

    return variations

def main():
    # --- Configuration ---
    BRAND_NAME = "securefinance"  # Use the core part of your domain, without .net
    DOMAIN_LIST_FILE = "net_domains.txt"  # The full .NET domain list file
    OUTPUT_FILE = "potential_typosquatting_hits.csv"
    # -------------------

    print(f"[*] Starting typosquatting hunt for brand: '{BRAND_NAME}'")

    # Step 1: Generate all possible variations
    start_time = time.time()
    print("[*] Generating potential typosquatting variations...")
    potential_variations = generate_variations(BRAND_NAME)
    duration = time.time() - start_time
    print(f"[+] Generated {len(potential_variations)} unique variations in {duration:.2f} seconds.")

    # Step 2: Load the full .NET domain list into a pandas DataFrame
    start_time = time.time()
    print(f"[*] Loading full .NET domain list from '{DOMAIN_LIST_FILE}'...")
    try:
        # Assuming the file has no header and the first column contains domains
        df = pd.read_csv(DOMAIN_LIST_FILE, header=None, names=['domain'])
        # Strip the .net suffix to match against our brand name variations
        df['name'] = df['domain'].str.replace('.net', '', regex=False)
        duration = time.time() - start_time
        print(f"[+] Loaded {len(df)} domains in {duration:.2f} seconds.")
    except FileNotFoundError:
        print(f"[!] ERROR: Domain list file not found at '{DOMAIN_LIST_FILE}'. Please check the path.")
        return

    # Step 3: Find matches
    start_time = time.time()
    print("[*] Searching for matches in the domain list. This may take a moment...")

    # Convert the set of variations to a list for pandas isin() method
    variations_list = list(potential_variations)

    # Find all rows where the 'name' column is in our list of variations
    hits_df = df[df['name'].isin(variations_list)]

    duration = time.time() - start_time
    print(f"[+] Search complete. Found {len(hits_df)} potential hits in {duration:.2f} seconds.")

    # Step 4: Save the results
    if not hits_df.empty:
        hits_df.to_csv(OUTPUT_FILE, index=False)
        print(f"[+] Results saved to '{OUTPUT_FILE}'. Please review this file for potential threats.")
    else:
        print("[*] No direct typosquatting matches found based on the generated variations. Your brand appears clear for now.")

if __name__ == "__main__":
    main()
Desglose del script:
generate_variations(brand_name): es el motor de nuestra detección. Toma el núcleo del nombre de tu marca (por ejemplo, "securefinance") y crea de forma sistemática un amplio conjunto de erratas posibles añadiendo, eliminando, intercambiando y sustituyendo caracteres. Usa un `set` para descartar automáticamente las variaciones duplicadas.- Configuración: en la parte superior de la función `main()` puedes definir fácilmente el nombre de tu marca y el nombre del archivo con tu lista de dominios.
- Carga de datos: el script usa `pandas.read_csv` para cargar en memoria de forma eficiente los millones de dominios de tu lista `.NET`. Después elimina el sufijo `.net` de cada dominio para poder compararlo directamente con las variaciones generadas de la marca.
- Búsqueda de coincidencias: esta es la parte más importante. Usamos el potente método `isin()` de pandas, que comprueba cada nombre de dominio de la lista frente a nuestro enorme conjunto de variaciones generadas. Es increíblemente rápido y está optimizado: mucho más eficiente que recorrer la lista manualmente.
- Guardado de resultados: si hay coincidencias, se guardan en un archivo CSV limpio (`potential_typosquatting_hits.csv`) para que lo revises.
4.3. Ejecutar el análisis e interpretar los resultados
Para ejecutar el script:
- Guarda el código anterior en un archivo, por ejemplo `hunt.py`.
- Colócalo en el mismo directorio que tu archivo `net_domains.txt`.
- Abre la terminal o el símbolo del sistema, ve a ese directorio y ejecuta el comando: `python hunt.py`
El script irá mostrando su progreso. Cuando termine, tendrás un archivo CSV. Ese archivo es tu primer informe de inteligencia: una lista de dominios registrados en el espacio de nombres .NET que son variaciones tipográficas de tu marca. No todos los resultados serán maliciosos; algunos pueden estar registrados legítimamente por otras entidades sin mala intención. Pero cada dominio de esa lista merece una investigación.
Tus siguientes pasos como analista serían:
- Hacer consultas DNS: ¿tienen estos dominios registros A o MX activos? Un registro MX activo es un indicio claro de una campaña de phishing en preparación.
- Comprobar si hay sitios web activos: usa una herramienta como `eyewitness` o simplemente visita los sitios (¡en un entorno seguro y aislado!) para ver qué contenido alojan.
- Revisar los datos WHOIS: aunque suelen estar ocultos, a veces los datos WHOIS revelan información sobre el titular del registro.
Este sencillo script, alimentado por una lista completa de dominios, acaba de transformar tu postura defensiva de pasiva a activa.
5. Más allá del typosquatting: amplía tu inteligencia de amenazas
Una lista completa de dominios .NET no sirve para una sola cosa. Cazar erratas directas es un primer paso potente, pero el conjunto de datos puede aprovecharse para actividades mucho más amplias de inteligencia de amenazas y protección de marca.
5.1. Combosquatting y squatting de palabras clave
El combosquatting es probablemente más frecuente y peligroso que el typosquatting. En lugar de alterar el nombre de tu marca, el atacante lo combina con palabras clave que transmiten confianza o urgencia. Para una marca como `securefinance`, podría ser algo así:
- `securefinance-login.net`
- `support-securefinance.net`
- `securefinance-portal.net`
- `securefinancesecure.net`
Puedes adaptar fácilmente el script de Python para buscar estos patrones. En lugar de generar variaciones, crearías una lista de palabras clave sospechosas (`login`, `support`, `portal`, `secure`, `account`, `verify`) y buscarías en la lista de dominios cualquiera que contenga a la vez el nombre de tu marca y una de esas palabras.
5.2. Brandjacking y sitios de difamación
Consiste en vigilar los dominios que usan el nombre de tu marca para alojar contenido negativo. Un dominio como `securefinancesucks.net` puede parecer infantil, pero es capaz de posicionarse en los buscadores y causar un daño reputacional considerable. Con la lista completa puedes buscar el nombre de tu marca combinado con palabras negativas (`sucks`, `scam`, `fraud`, `boycott`) e identificar estos sitios en cuanto se registran, de modo que tu equipo legal o de comunicación pueda actuar rápido.
5.3. Descubrir infraestructura maliciosa y servidores C2
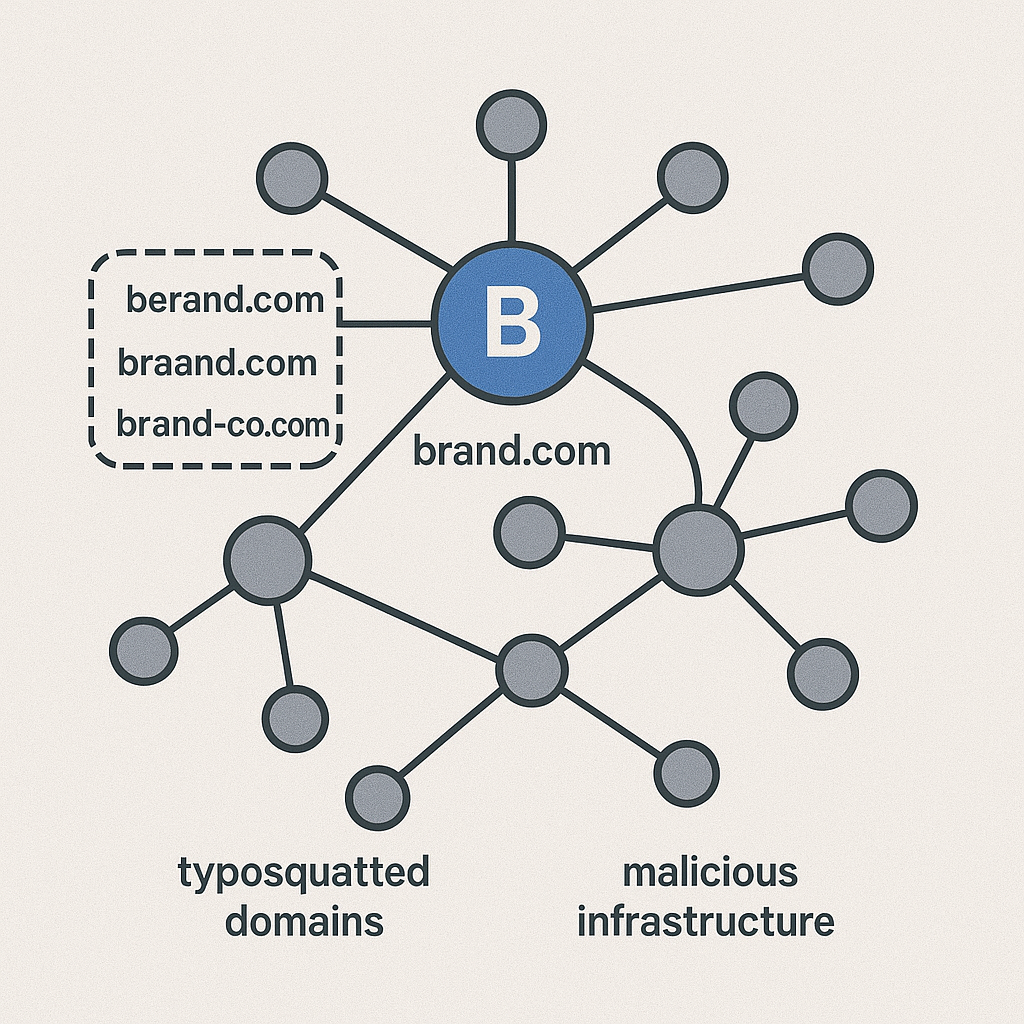
Este es un caso de uso más avanzado para equipos de ciberseguridad. Muchas familias de malware utilizan algoritmos de generación de dominios (DGA) para crear gran cantidad de dominios destinados a sus servidores de mando y control (C2). Estos algoritmos suelen producir dominios de aspecto aleatorio (por ejemplo, `asdfhjkweury.net`).
Con una lista completa de todos los dominios `.NET` registrados, los investigadores de seguridad pueden:
- Buscar patrones de DGA: analizar la lista de dominios para localizar grupos de dominios con alta entropía (aleatoriedad) registrados en fechas próximas.
- - Correlacionar con amenazas conocidas: si la comunidad de seguridad identifica un patrón DGA concreto, puedes rastrear al instante tu lista completa de .NET para ver cuántos dominios encajan con ese patrón y cartografiar así una parte de la infraestructura de una botnet.
Este nivel de análisis es sencillamente imposible sin los datos completos y en bruto.
6. Conclusiones clave: de una defensa reactiva a una proactiva
A lo largo de esta guía hemos pasado de entender la amenaza básica del typosquatting a construir una capacidad técnica tangible para combatirla. El recorrido nos deja varias lecciones clave:
- La defensa pasiva no basta. Esperar alertas o depender de servicios de caja negra significa ir siempre un paso por detrás de los atacantes. El panorama de amenazas actual exige un enfoque proactivo y guiado por la inteligencia.
- Los datos de base son un activo estratégico. Disponer de la lista completa de dominios de un TLD, como el espacio de nombres `.NET`, equivale a tener un mapa de alta resolución de todo el campo de batalla. Es la verdad de referencia sobre la que se construye cualquier análisis posterior.
- Las herramientas sencillas pueden ser tremendamente potentes. Con un conjunto de datos de base y un simple script de Python, cualquier organización puede montar una capacidad avanzada de caza de amenazas adaptada a su marca y a su perfil de riesgo concretos.
- El valor va mucho más allá de un único caso de uso. El mismo conjunto de datos que sirve para encontrar typosquatters permite detectar brandjacking, combosquatting e incluso piezas de campañas globales de malware, con un retorno enorme para tus programas de seguridad y protección de marca.
Ya no tienes por qué preguntarte qué hay ahí fuera. Al adquirir la lista completa de dominios `.NET` y aplicar las metodologías que hemos visto, puedes buscar, identificar y neutralizar amenazas de forma activa antes de que afecten a tus clientes, a tu reputación y a tu cuenta de resultados. Por fin puedes convertir tu defensa en una caza proactiva en lugar de una carrera reactiva.